
Wdrożenie ISO 27001 w firmie: przewodnik krok po kroku
Wdrożenie ISO 27001 to zbudowanie w firmie systemu zarządzania bezpieczeństwem informacji (SZBI), który działa na co dzień i daje się udowodnić audytorowi. W praktyce oznacza to: decyzję zarządu, określenie zakresu, analizę luk i ryzyka, dobór zabezpieczeń, dokumentację, szkolenia, kilka tygodni działania systemu z zapisami, audyt wewnętrzny, przegląd zarządzania i dopiero na końcu audyt certyfikujący. Poniżej opisujemy każdy etap, pokazujemy, jakie dokumenty i dowody będą potrzebne, co zmienia się w małej firmie i od czego zależy czas oraz koszt projektu.
Czy ISO 27001 jest obowiązkowe?
Nie. Norma ISO/IEC 27001 jest standardem dobrowolnym, a polskie przepisy nie nakazują certyfikacji. Ministerstwo Cyfryzacji wprost wskazuje, że od operatorów usług kluczowych wymagana jest dokumentacja SZBI, ale nie certyfikat zgodności z normą PN-EN ISO/IEC 27001. Jednocześnie resort zauważa, że posiadany certyfikat może obniżyć koszty wymaganego audytu bezpieczeństwa systemu informacyjnego.
Dlaczego więc firmy wdrażają normę? Najczęściej z trzech powodów:
- Wymagania klientów. Duzi odbiorcy, sektor finansowy i administracja coraz częściej pytają o certyfikat w ankietach bezpieczeństwa dostawców i w przetargach.
- Regulacje. Podmioty objęte NIS2 i krajowym systemem cyberbezpieczeństwa muszą zarządzać ryzykiem w sposób udokumentowany. SZBI według ISO 27001 daje gotową ramę do spełnienia znacznej części tych obowiązków. Jeśli nie wiesz, czy Twoja firma jest objęta przepisami, sprawdź to w kwalifikatorze NIS2 i KSC.
- Porządek wewnętrzny. Jasne role, kontrola dostępu, kopie zapasowe i procedura reagowania na incydenty po prostu zmniejszają ryzyko przestoju i wycieku danych.
Czego wymaga norma ISO 27001
Norma określa wymagania dla ustanowienia, wdrożenia, utrzymania i ciągłego doskonalenia SZBI i jest przeznaczona dla organizacji każdej wielkości i branży. Celem nie jest zakup narzędzi IT, tylko systemowe zarządzanie ryzykiem dla poufności, integralności i dostępności informacji. Urząd Dozoru Technicznego opisuje to podobnie: chodzi o ochronę aktywów informacyjnych, ograniczanie strat i ciągłość działania.
W Polsce norma funkcjonuje jako PN-EN ISO/IEC 27001:2023, czyli polskie wydanie wersji międzynarodowej ISO/IEC 27001:2022. Składa się z dwóch części, które warto rozróżniać od pierwszego dnia projektu:
- Rozdziały 4–10, czyli wymagania dla systemu zarządzania: kontekst organizacji, przywództwo, planowanie, wsparcie, działania operacyjne, ocena efektów i doskonalenie. Te wymagania są obowiązkowe w całości.
- Załącznik A, czyli katalog zabezpieczeń. Tu wybierasz te, które odpowiadają na Twoje ryzyka, a w Deklaracji Stosowania uzasadniasz, dlaczego dane zabezpieczenie stosujesz albo wyłączasz.
Więcej o samej normie i o tym, kogo dotyczy, piszemy na stronie ISO 27001 w Guardiso.
Jak wdrożyć ISO 27001: 9 etapów projektu
Kolejność poniżej sprawdza się w firmach od kilkunastu do kilkuset osób. Etapy częściowo się nakładają, ale pomijanie któregoś zwykle wraca jako niezgodność na audycie.
1. Decyzja zarządu i właściciel SZBI
Zarząd formalnie zatwierdza projekt, wyznacza właściciela SZBI (osobę odpowiedzialną za system, nie tylko za IT), przydziela budżet i czas ludzi oraz akceptuje wstępny harmonogram. Bez widocznego zaangażowania kierownictwa audytor szybko znajdzie lukę w wymaganiach dotyczących przywództwa.
2. Kontekst i zakres
Ustalasz, które części firmy, lokalizacje, systemy i procesy obejmuje SZBI, a także kim są zainteresowane strony: klienci, regulatorzy, dostawcy, pracownicy. Zakres ma bezpośredni wpływ na liczbę zabezpieczeń i nakład pracy. Węższy zakres jest szybszy, ale musi być uczciwy: jeśli klienci oczekują certyfikatu dla usługi chmurowej, zakres nie może jej pomijać.
3. Analiza luk (audyt zerowy)
Porównujesz stan obecny z wymaganiami normy. Dobra analiza luk daje listę braków z priorytetami i realny obraz pracy do wykonania. Szybki punkt startowy daje bezpłatny test gotowości do ISO 27001, który w kilka minut pokazuje, gdzie stoisz.
4. Inwentaryzacja aktywów i BIA
Spisujesz aktywa informacyjne: dane, systemy, aplikacje, urządzenia, dostawców, a także procesy przetwarzania informacji. Analiza wpływu na biznes (BIA) wskazuje, które procesy i systemy są krytyczne i jak długo firma może bez nich funkcjonować.
5. Ocena ryzyka i plan postępowania z ryzykiem
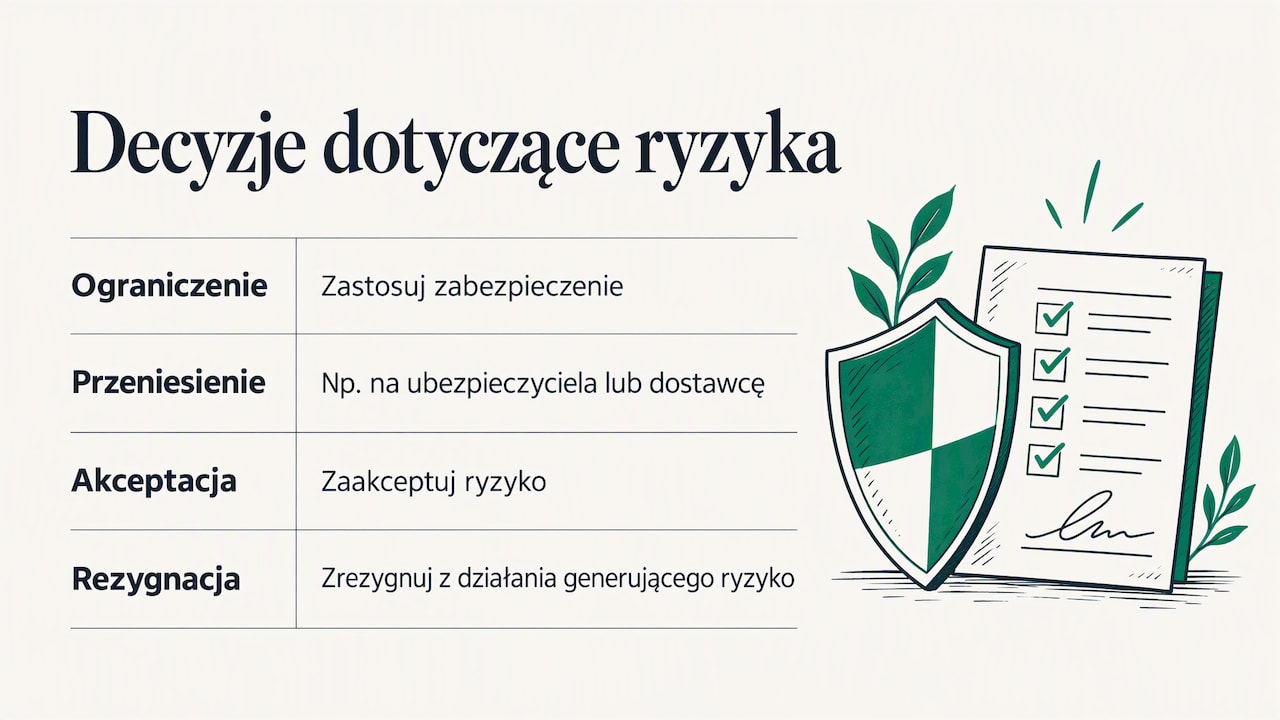
Ustalasz spójną, powtarzalną metodę oceny ryzyka (skale prawdopodobieństwa i skutku, kryteria akceptacji) i stosujesz ją do zidentyfikowanych zagrożeń i podatności. Dla każdego ryzyka podejmujesz jedną z decyzji: ograniczyć je zabezpieczeniem, przenieść (np. na ubezpieczyciela lub dostawcę), zaakceptować albo zrezygnować z działania, które je generuje. Plan postępowania z ryzykiem zatwierdza kierownictwo, a ryzyka szczątkowe akceptują ich właściciele.
6. Deklaracja Stosowania i dobór zabezpieczeń
Na podstawie oceny ryzyka powstaje Deklaracja Stosowania (SoA): lista zabezpieczeń z Załącznika A z informacją, czy są stosowane, dlaczego, i jaki jest stan ich wdrożenia. Przewodnik projektu SBS-SME podkreśla, że dobór zabezpieczeń to najtrudniejsza decyzja całego wdrożenia, bo musi być opłacalny i dopasowany do środowiska firmy.
7. Wdrożenie zabezpieczeń i szkolenia
To najdłuższy etap. Typowo obejmuje zarządzanie dostępem i uprawnieniami, obsługę incydentów, zarządzanie zmianą, bezpieczeństwo dostawców (w tym klauzule w umowach), kopie zapasowe, ciągłość działania i szkolenia pracowników. Tu sprawdza się też, czy zabezpieczenia techniczne działają naprawdę: testy penetracyjne i badanie podatności dostarczają twardych dowodów dla audytora.
8. Działanie, monitorowanie i audyt wewnętrzny
System musi przez pewien czas pracować: incydenty są rejestrowane, przeglądy uprawnień wykonywane, wskaźniki mierzone, szkolenia odnotowane. Następnie audyt wewnętrzny sprawdza zgodność z normą. Prowadzi go osoba niezależna od obszaru audytowanego, najlepiej nie ta, która budowała system.
9. Przegląd zarządzania i audyt certyfikujący
Kierownictwo przegląda wyniki audytu, ryzyka, incydenty i cele, a decyzje zapisuje. Dopiero potem zgłaszasz się do akredytowanej jednostki certyfikującej. Audyt certyfikujący przebiega zwykle w dwóch etapach: najpierw ocena dokumentacji i gotowości, potem sprawdzenie, czy system faktycznie działa w całym zakresie.
Dokumentacja i dowody: co musi być gotowe
Audytor nie ocenia, czy masz ładne procedury, tylko czy potrafisz pokazać, że działasz zgodnie z nimi. Dlatego dokumentacja dzieli się na dokumenty (co robimy) i zapisy (dowody, że to zrobiliśmy).
| Element | Co zawiera | Typowy dowód dla audytora |
|---|---|---|
| Zakres SZBI | Granice systemu: procesy, lokalizacje, systemy | Zatwierdzony dokument zakresu |
| Polityka bezpieczeństwa informacji | Cele i zobowiązania kierownictwa | Podpisana polityka, potwierdzenie zapoznania się |
| Metodyka i rejestr ryzyka | Kryteria oceny, lista ryzyk z właścicielami | Aktualny rejestr z datami przeglądów |
| Plan postępowania z ryzykiem | Decyzje i działania dla każdego ryzyka | Akceptacja kierownictwa, status zadań |
| Deklaracja Stosowania (SoA) | Zabezpieczenia z Załącznika A i uzasadnienia | Wersjonowana SoA powiązana z ryzykami |
| Wykaz aktywów | Dane, systemy, dostawcy, właściciele | Inwentarz z odpowiedzialnościami |
| Polityki i procedury szczegółowe | Dostęp, incydenty, kopie zapasowe, dostawcy | Logi, zgłoszenia, raporty z testów odtworzenia |
| Kompetencje i szkolenia | Plan szkoleń i wymagane umiejętności | Listy obecności, wyniki testów |
| Audyt wewnętrzny | Program i raporty z audytów | Raport, niezgodności, działania korygujące |
| Przegląd zarządzania | Dane wejściowe i decyzje kierownictwa | Protokół z przeglądu |
Wytyczne SBS-SME przypominają, że dokumenty SZBI muszą mieć poprawne metadane, kontrolę wersji i właściwą dystrybucję. W praktyce oznacza to: kto jest autorem, kto zatwierdził, która wersja obowiązuje i kto musi ją znać. Arkusze rozsyłane mailem zwykle tego nie zapewniają, stąd popularność narzędzi GRC.
ISO 27001 w małej firmie
Norma nie ma wersji „lite”. Organizacja ISO zaznacza jednak, że system powinien być dopasowany do wielkości, potrzeb i struktury organizacji, a zarządzanie ryzykiem można skalować wraz z jej rozwojem. W firmie zatrudniającej kilkanaście osób oznacza to przede wszystkim:
- Mniej dokumentów, nie mniej wymagań. Zamiast dziesięciu osobnych procedur wystarczy kilka zwięzłych polityk, o ile pokrywają wszystkie zabezpieczenia wybrane w SoA. Ocena ryzyka, Deklaracja Stosowania, audyt wewnętrzny i przegląd zarządzania są obowiązkowe niezależnie od wielkości.
- Zabezpieczenia bazowe i dodatkowe. Przewodnik SBS-SME proponuje podział na zabezpieczenia bazowe, stosowane zawsze, oraz dyskrecjonalne, chroniące aktywa o wysokiej wartości. To dobry sposób, by nie przepłacać za ochronę rzeczy mało istotnych.
- Mniej ludzi do przeszkolenia i krótszy audyt. Oszczędności wynikają ze skali: mniej wywiadów, szkoleń i dni audytowych.
- Narzędzia chmurowe jako sprzymierzeniec. Jeśli pracujesz na Microsoft 365, GitHubie czy AWS, wiele dowodów (konfiguracja MFA, logi, uprawnienia) już istnieje. Trzeba je tylko zebrać i powiązać z zabezpieczeniami.
Polski Komitet Normalizacyjny udostępnił przewodnik dla MŚP do ISO/IEC 27001:2022, który pomaga zaplanować i wdrożyć SZBI w mniejszej organizacji. Warto go przeczytać przed analizą luk.
Ile trwa wdrożenie i od czego zależy koszt
Nie ma jednej stawki ani jednego terminu. W małej firmie z uporządkowanym IT projekt zajmuje zwykle kilka miesięcy, w większej organizacji z wieloma lokalizacjami może trwać rok i dłużej. Na czas i budżet najmocniej wpływają:
- Zakres SZBI. Każdy dodatkowy proces, lokalizacja czy system to kolejne ryzyka, zabezpieczenia i dowody.
- Dojrzałość wyjściowa. Firma, która ma już kontrolę dostępu, kopie zapasowe i rejestr incydentów, przechodzi przez etap 7 dużo szybciej.
- Dostępność ludzi. Wdrożenie wymaga czasu właścicieli procesów, nie tylko działu IT.
- Sposób pracy z dokumentacją. Ręczne zbieranie zrzutów ekranu i wersjonowanie plików potrafi pochłonąć więcej czasu niż samo wdrożenie zabezpieczeń.
- Okres działania systemu. Audytor chce zobaczyć zapisy z kilku cykli: przeglądów, szkoleń, obsługi incydentów. Tego etapu nie da się skrócić pieniędzmi.
Na budżet składają się zwykle: czas zespołu, ewentualne wsparcie zewnętrzne, narzędzia (w tym platforma do zarządzania zgodnością), testy techniczne oraz opłata jednostki certyfikującej, której wycena zależy od liczby pracowników i zakresu. Po certyfikacji dochodzą okresowe audyty nadzoru, więc system trzeba utrzymywać, a nie tylko zbudować.
Audyt wewnętrzny i certyfikacja w praktyce
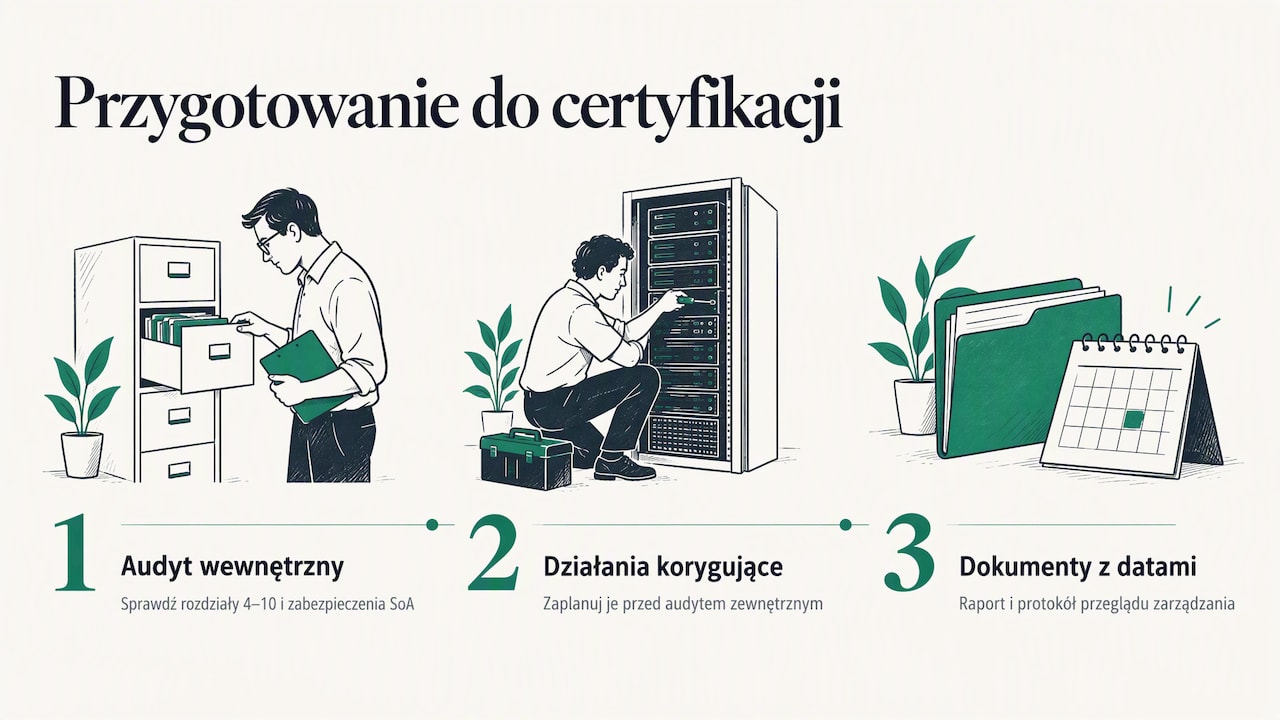
Audyt wewnętrzny to próba generalna. Sprawdza wszystkie wymagania rozdziałów 4–10 i zabezpieczenia z SoA, a jego niezgodności muszą mieć zaplanowane działania korygujące przed audytem zewnętrznym. Audytor jednostki certyfikującej zapyta o raport z audytu wewnętrznego i protokół z przeglądu zarządzania, więc oba dokumenty muszą istnieć i mieć daty.
Certyfikat wydaje akredytowana jednostka certyfikująca. W Polsce jedną z nich jest PCBC, które wydaje certyfikaty ISO/IEC 27001 oraz międzynarodowe certyfikaty IQNET. Przy wyborze jednostki sprawdź jej akredytację w zakresie ISO/IEC 27001, doświadczenie w Twojej branży i warunki audytów nadzoru.
Jeśli masz system zbudowany jeszcze według wersji 2013, przejrzyj dokumentację pod kątem wydania 2022 (w Polsce PN-EN ISO/IEC 27001:2023) i jego katalogu zabezpieczeń, bo to według aktualnego wydania prowadzi się dziś audyty.
Nasze spojrzenie na wdrożenie ISO 27001
Najczęstszy problem, jaki widzimy, nie leży w samych wymaganiach normy. Leży w rozproszeniu: polityki w jednym folderze, rejestr ryzyka w arkuszu, dowody w skrzynkach mailowych, zadania w głowach ludzi. Na tydzień przed audytem zespół zamiast poprawiać bezpieczeństwo zbiera zrzuty ekranu.
Dlatego budując Guardiso, postawiliśmy na powiązania. Ryzyko łączy się z zabezpieczeniem, zabezpieczenie z polityką, polityka z dowodem, a dowód z wymaganiem. Dzięki temu Deklaracja Stosowania jest żywym dokumentem, a nie plikiem odświeżanym raz w roku.
Druga rzecz to ponowne wykorzystanie pracy. Firma wdrażająca ISO 27001 bardzo często za chwilę mierzy się z RODO, NIS2 albo DORA. Wymagania tych regulacji w dużej mierze się pokrywają, więc mapujemy je między standardami: raz przygotowana polityka czy dowód służy kilku ramom naraz.
Sami przeszliśmy tę drogę. Guardiso ma certyfikat ISO 27001 uzyskany bez żadnych niezgodności, a nasza platforma jest zbudowana na tym doświadczeniu.
redakcja
Jak Guardiso pomaga przejść przez wdrożenie
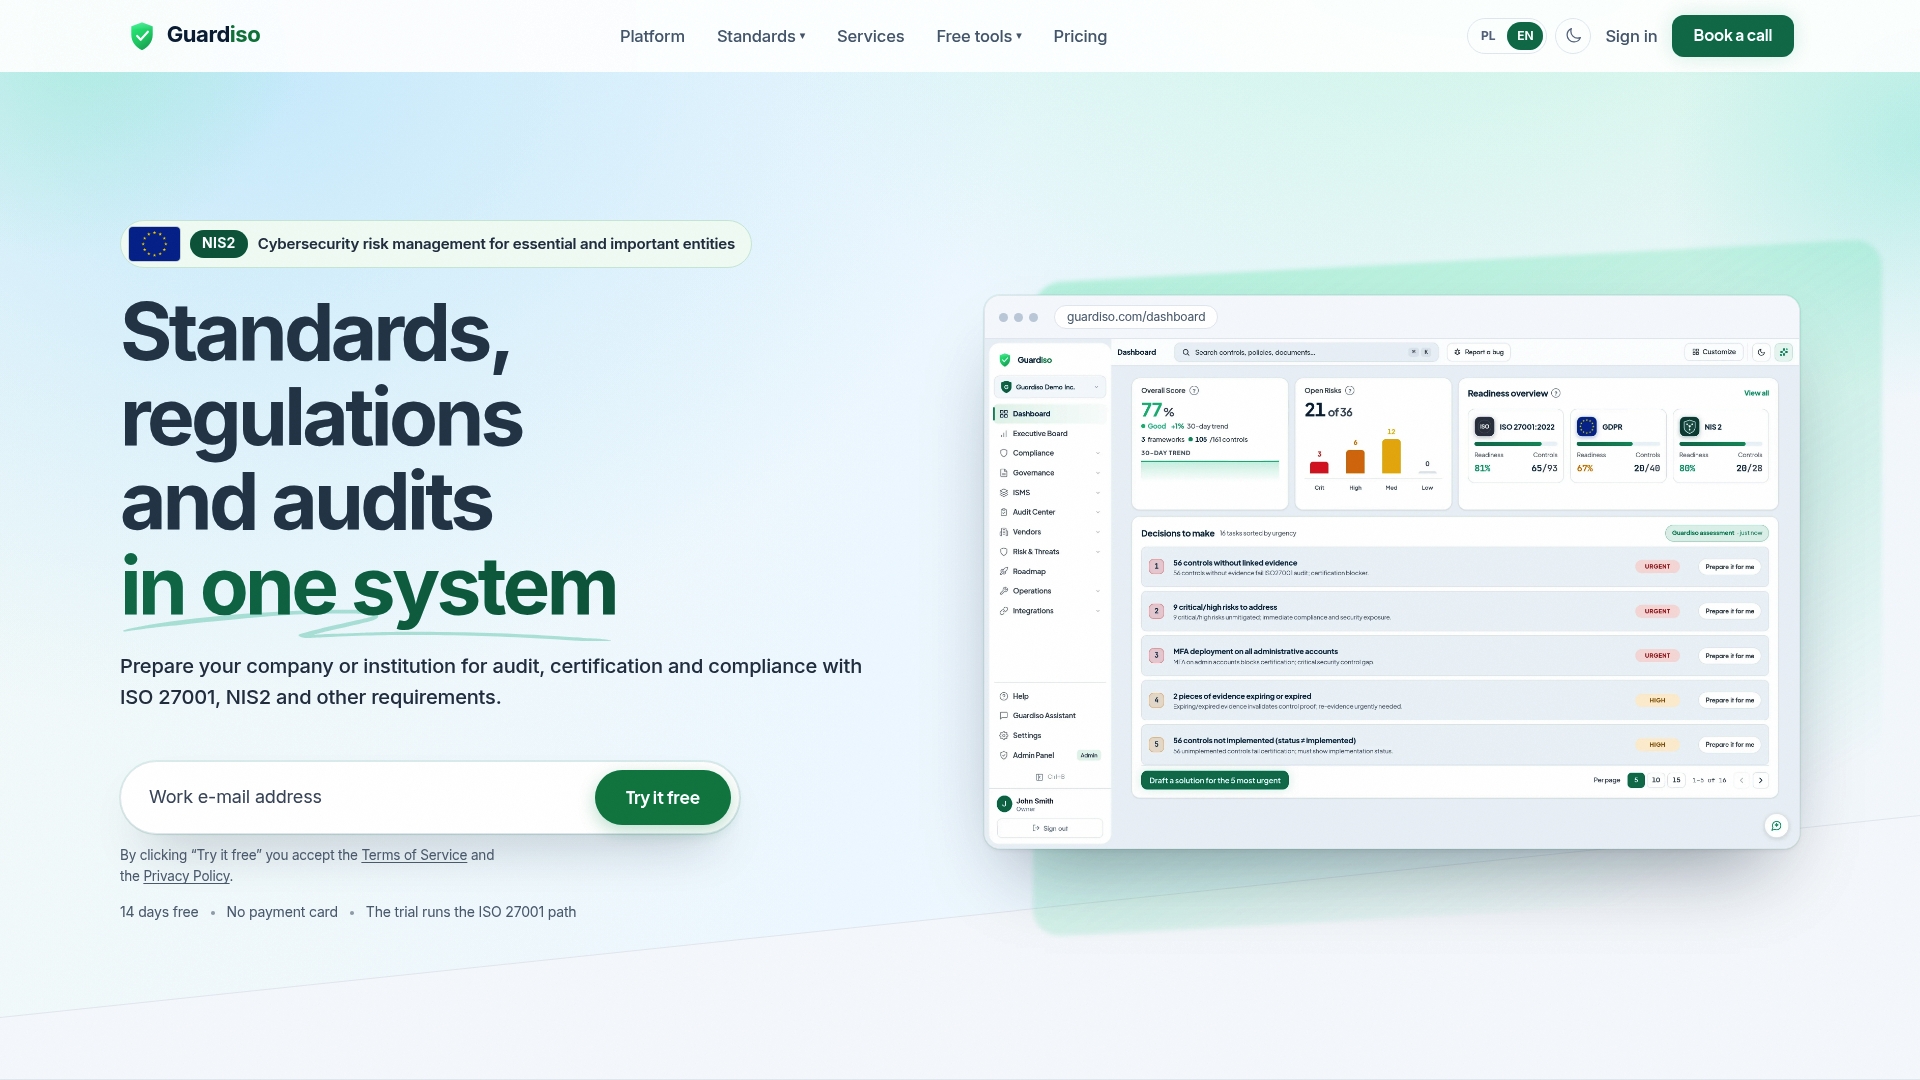
Guardiso to platforma GRC, która prowadzi przez cały cykl: od oceny gotowości, przez rejestr ryzyka, SoA i gotowe szablony polityk dostosowane do polskich realiów prawnych, po audyt wewnętrzny i udostępnienie statusu zgodności audytorowi lub klientowi. Dowody zbieramy automatycznie z narzędzi takich jak Microsoft 365, GitHub czy AWS, więc nie musisz ich gromadzić ręcznie.
Plan Starter kosztuje 849 zł miesięcznie, Professional 2149 zł miesięcznie, a dla większych organizacji przygotowujemy indywidualną ofertę Enterprise. Każda kolejna zarządzana firma to 429 zł miesięcznie. Szczegóły znajdziesz w cenniku Guardiso. Jeśli potrzebujesz wsparcia eksperta, zamów wsparcie vCISO albo audyt ISO 27001 i testy penetracyjne, które dostarczą twardych dowodów skuteczności zabezpieczeń.
Najczęściej zadawane pytania
Czy można wdrożyć ISO 27001 bez konsultanta?
Tak, norma nie wymaga zewnętrznego doradcy. Potrzebujesz jednak osoby, która zna wymagania, ma czas na prowadzenie projektu i mandat zarządu. Platforma z gotowymi szablonami i mapą wymagań znacznie skraca naukę, a wsparcie vCISO można dołożyć tam, gdzie brakuje kompetencji.
Czy samo wdrożenie bez certyfikatu ma sens?
Ma, bo zarządzanie ryzykiem i uporządkowane zabezpieczenia chronią firmę niezależnie od dokumentu. Certyfikat jest jednak niezależnym potwierdzeniem, które klienci i kontrahenci akceptują bez dodatkowych ankiet. Wiele firm wdraża system z myślą o certyfikacji w kolejnym kroku.
Czym ISO 27001 różni się od RODO?
RODO to rozporządzenie unijne o ochronie danych osobowych, obowiązkowe dla administratorów i podmiotów przetwarzających. ISO 27001 to dobrowolna norma obejmująca wszystkie informacje firmy, nie tylko dane osobowe. Dobrze wdrożony SZBI ułatwia wykazanie odpowiednich środków bezpieczeństwa wymaganych przez RODO, a rozszerzeniem w stronę prywatności jest norma ISO 27701.
Jak długo trzeba utrzymywać system po certyfikacji?
Cały czas, dopóki chcesz mieć ważny certyfikat. Jednostka certyfikująca prowadzi okresowe audyty nadzoru, a po zakończeniu cyklu recertyfikację. Ryzyka, SoA, szkolenia i audyty wewnętrzne muszą więc być regularnie aktualizowane.
Źródła
- Ministerstwo Cyfryzacji: Wymogi dla dokumentacji bezpieczeństwa
- Ministerstwo Cyfryzacji: Infrastruktura krytyczna
- PCBC: Certyfikacja systemu zarządzania PN-EN ISO/IEC 27001
- UDT: ISO/IEC 27001, systemy zarządzania bezpieczeństwem informacji
- ISO: ISO/IEC 27001:2022 Information security management systems
- PKN: Przewodnik dla MŚP ISO/IEC 27001:2022
- SBS-SME: Implementation of ISO/IEC 27001 (2024)
- SBS-SME: Guide to the implementation of ISO/IEC 27001 (2025)