
Wsparcie przy wdrożeniu i certyfikacji
Oficer bezpieczeństwa na część etatu prowadzi wdrożenie i przygotowuje firmę do audytu certyfikującego, bez zatrudniania specjalisty na pełny etat.
Więcej o usłudze → KSC i NIS2System zarządzania bezpieczeństwem do 3 kwietnia 2027
Przygotuj firmę lub instytucję do audytu, certyfikacji i zgodności z ISO 27001, NIS2 i KSC oraz innymi wymaganiami.
Klikając „Wypróbuj bezpłatnie", akceptujesz Regulamin i Politykę prywatności.
14 dni bez opłatBez karty płatniczejWersja próbna prowadzi ścieżkę ISO 27001
Nasz zespół wspiera wdrożenie, testuje zabezpieczenia i przeprowadza audyty.
Oficer bezpieczeństwa na część etatu prowadzi wdrożenie i przygotowuje firmę do audytu certyfikującego, bez zatrudniania specjalisty na pełny etat.
Więcej o usłudze →Badanie podatności oraz testy aplikacji webowych, API i aplikacji mobilnych, z wynikami uszeregowanymi według ryzyka.
Więcej o usłudze →Testy penetracyjne zewnętrzne i wewnętrzne oraz audyty ISO 27001, NIS2 i DORA z listą luk i planem działań.
Więcej o usłudze →Sprawdź, gdzie dziś stoi Twoja firma. Wynik dostajesz od razu albo na firmowy adres e-mail.
Odpowiadasz na pytania o swoją firmę i widzisz, jak blisko jesteś certyfikacji.
Zrób test →Kilka pytań o branżę i wielkość firmy. Zobaczysz kategorię podmiotu i obowiązki z ustawy o KSC.
Sprawdź →Wybierz sytuację i zobacz, w czym pomaga Guardiso.
Wybierasz standard i odpowiadasz na pytania o firmę. Guardiso rozpisuje wymagania, podpowiada osoby odpowiedzialne i przygotowuje projekty polityk do Twojej weryfikacji.
Zobacz, co wymaga działania, jakie ryzyka są otwarte i czego brakuje przed audytem.
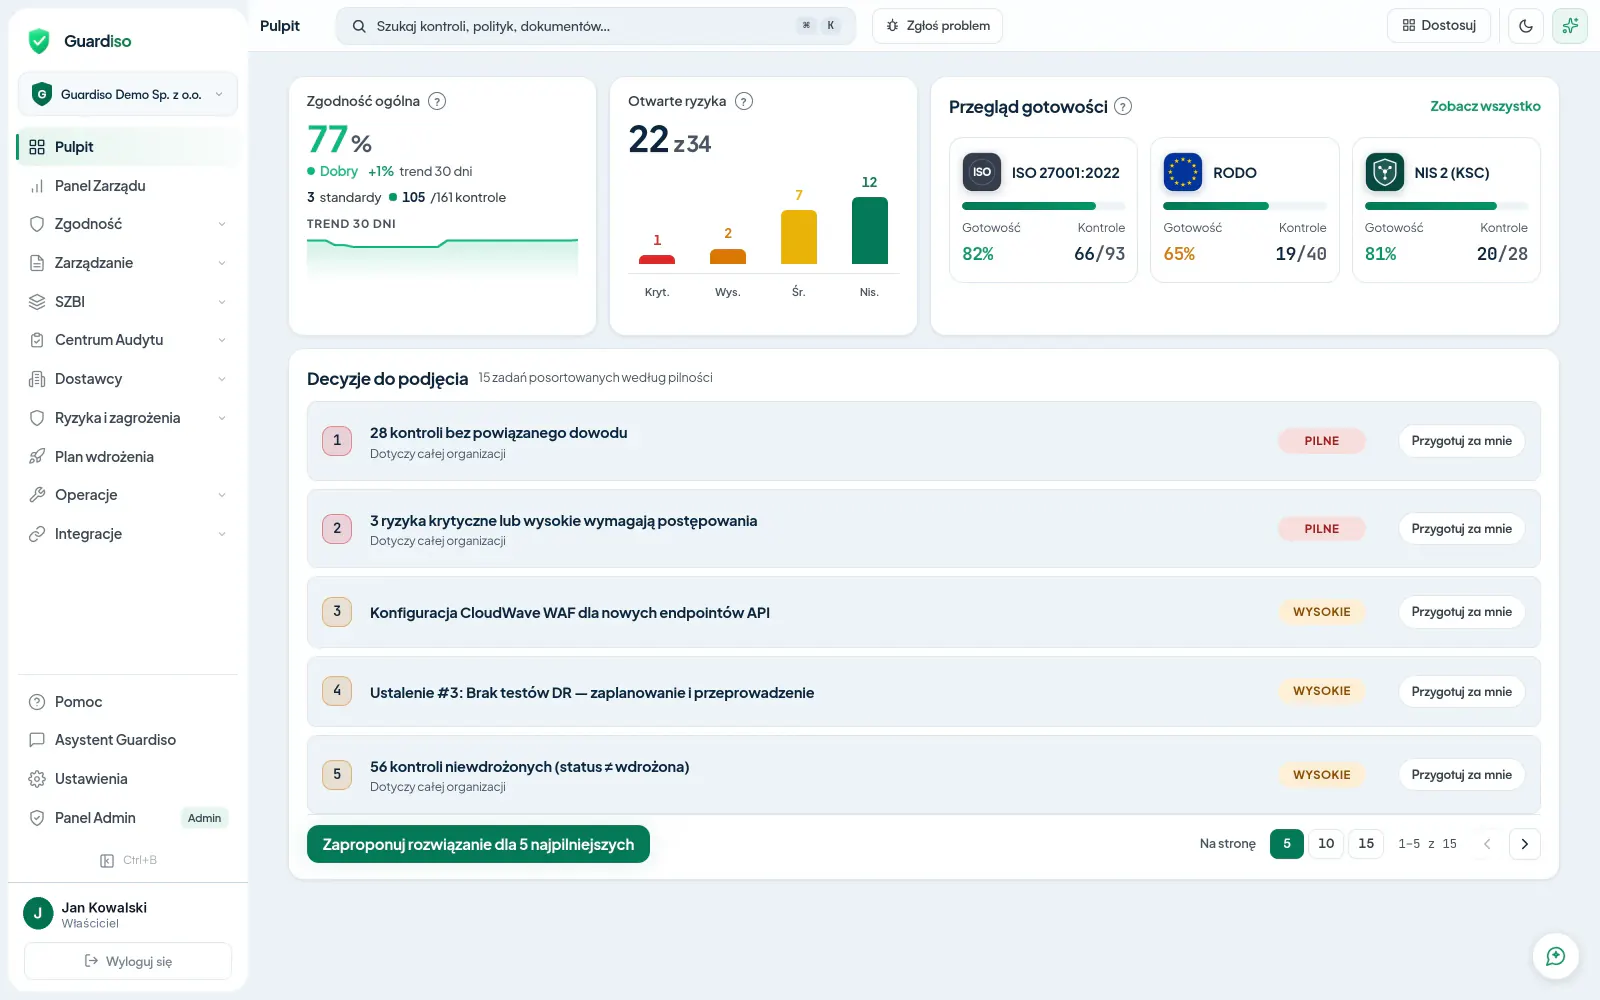
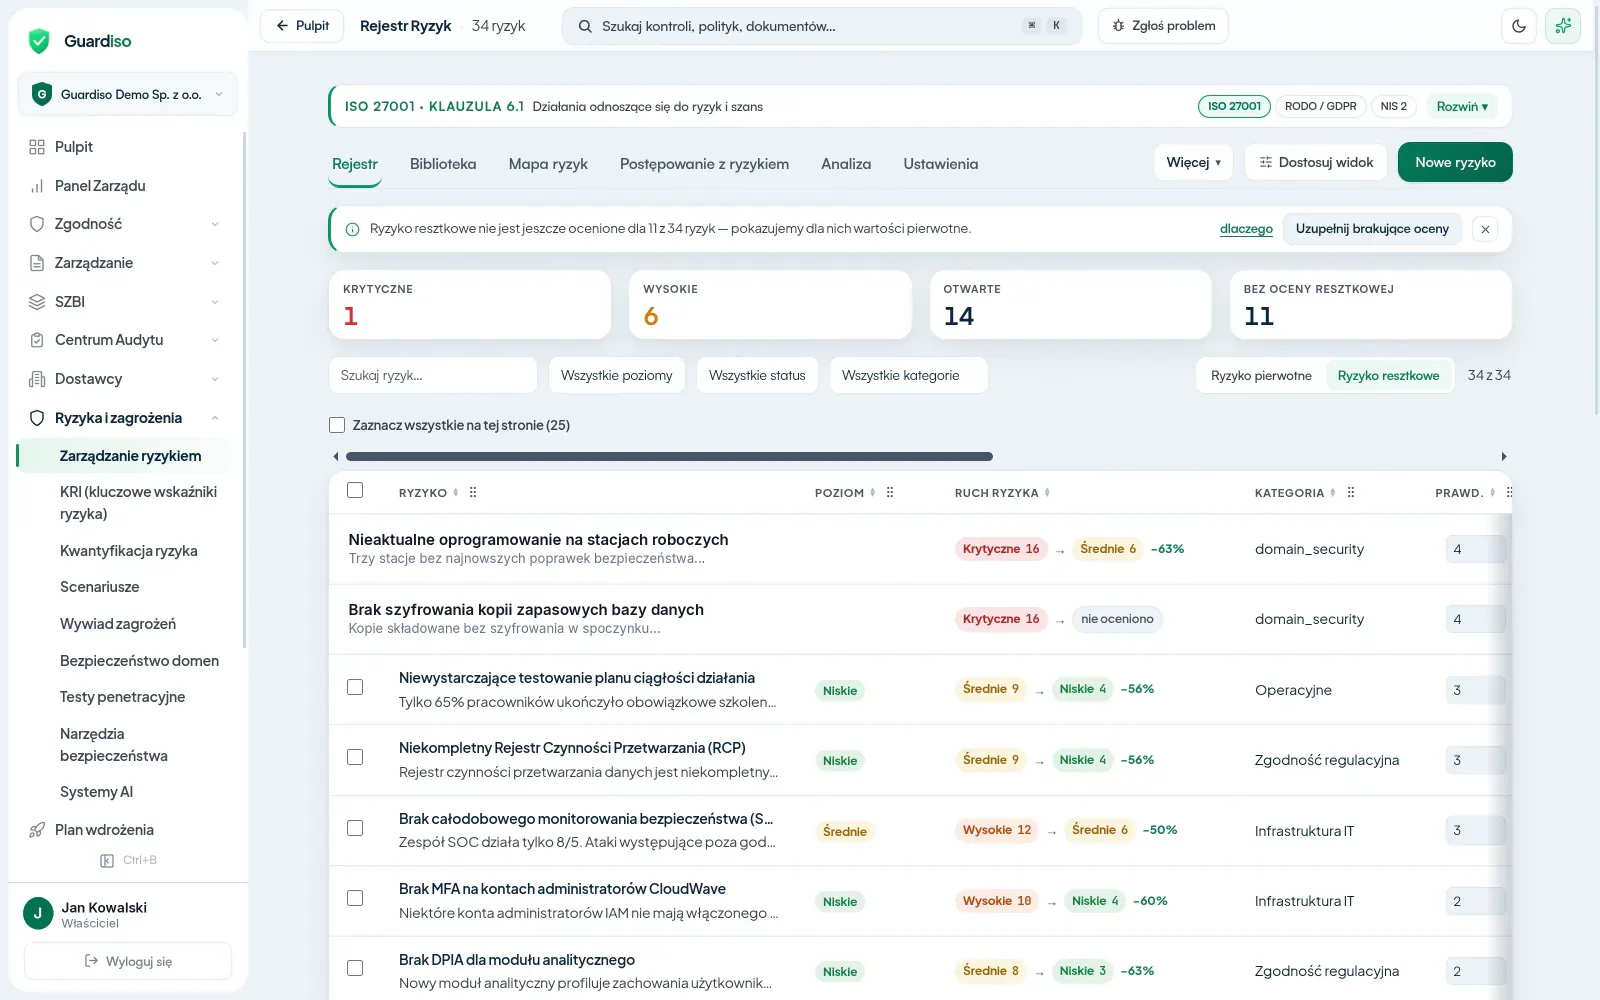
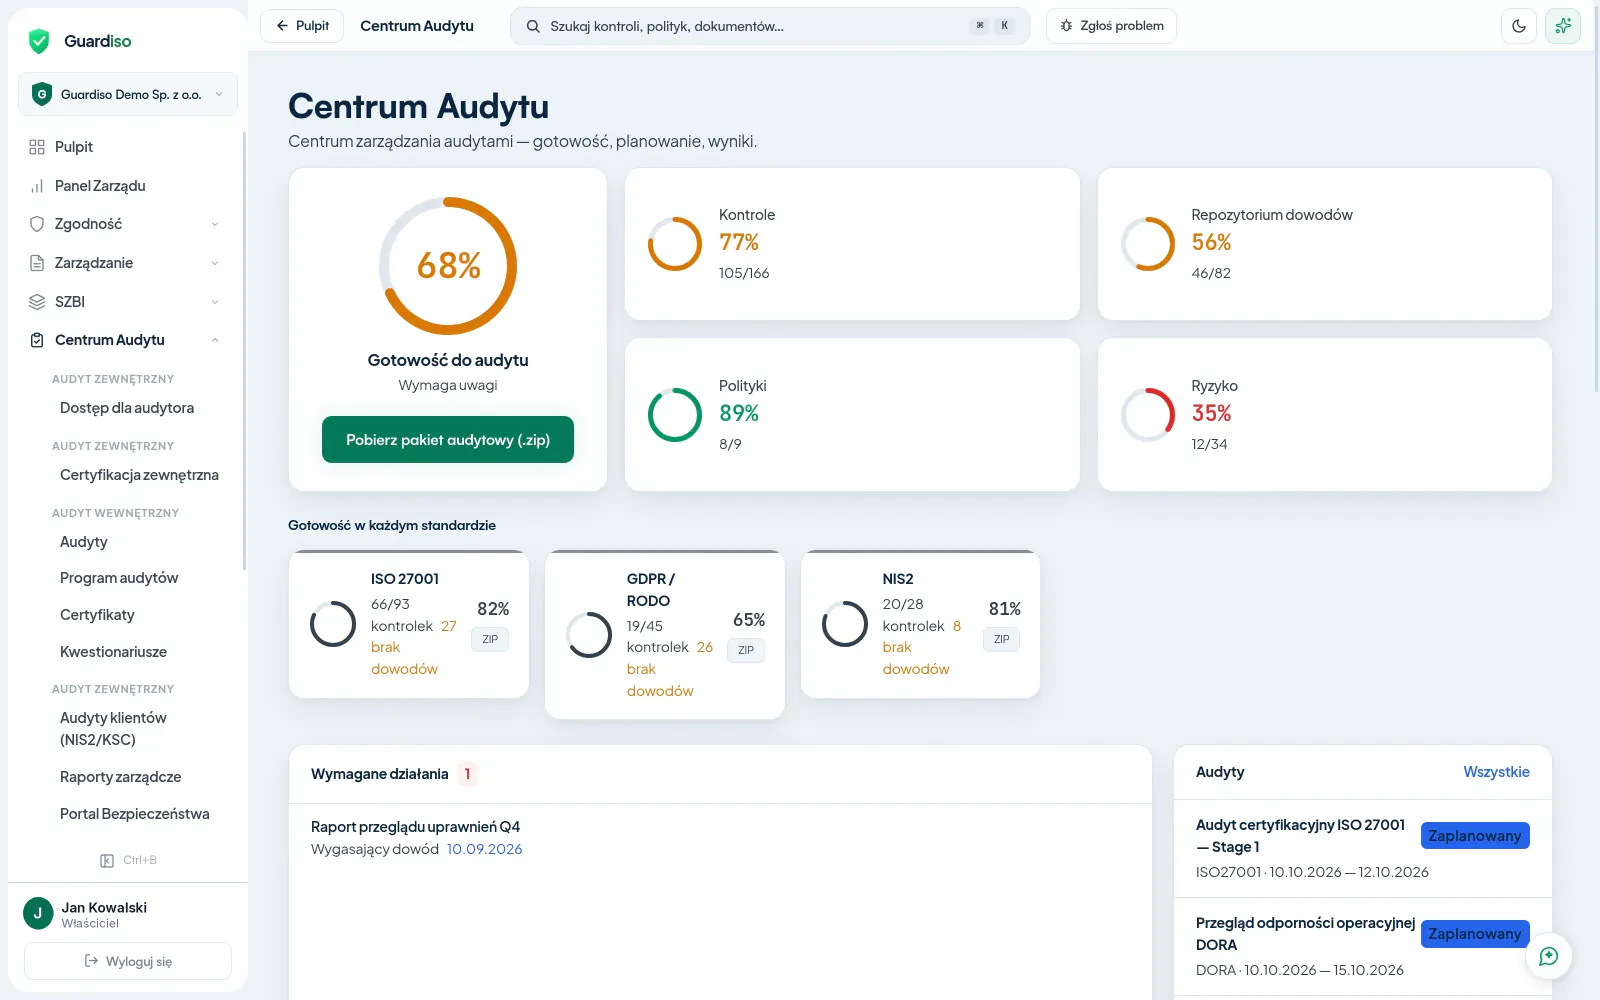
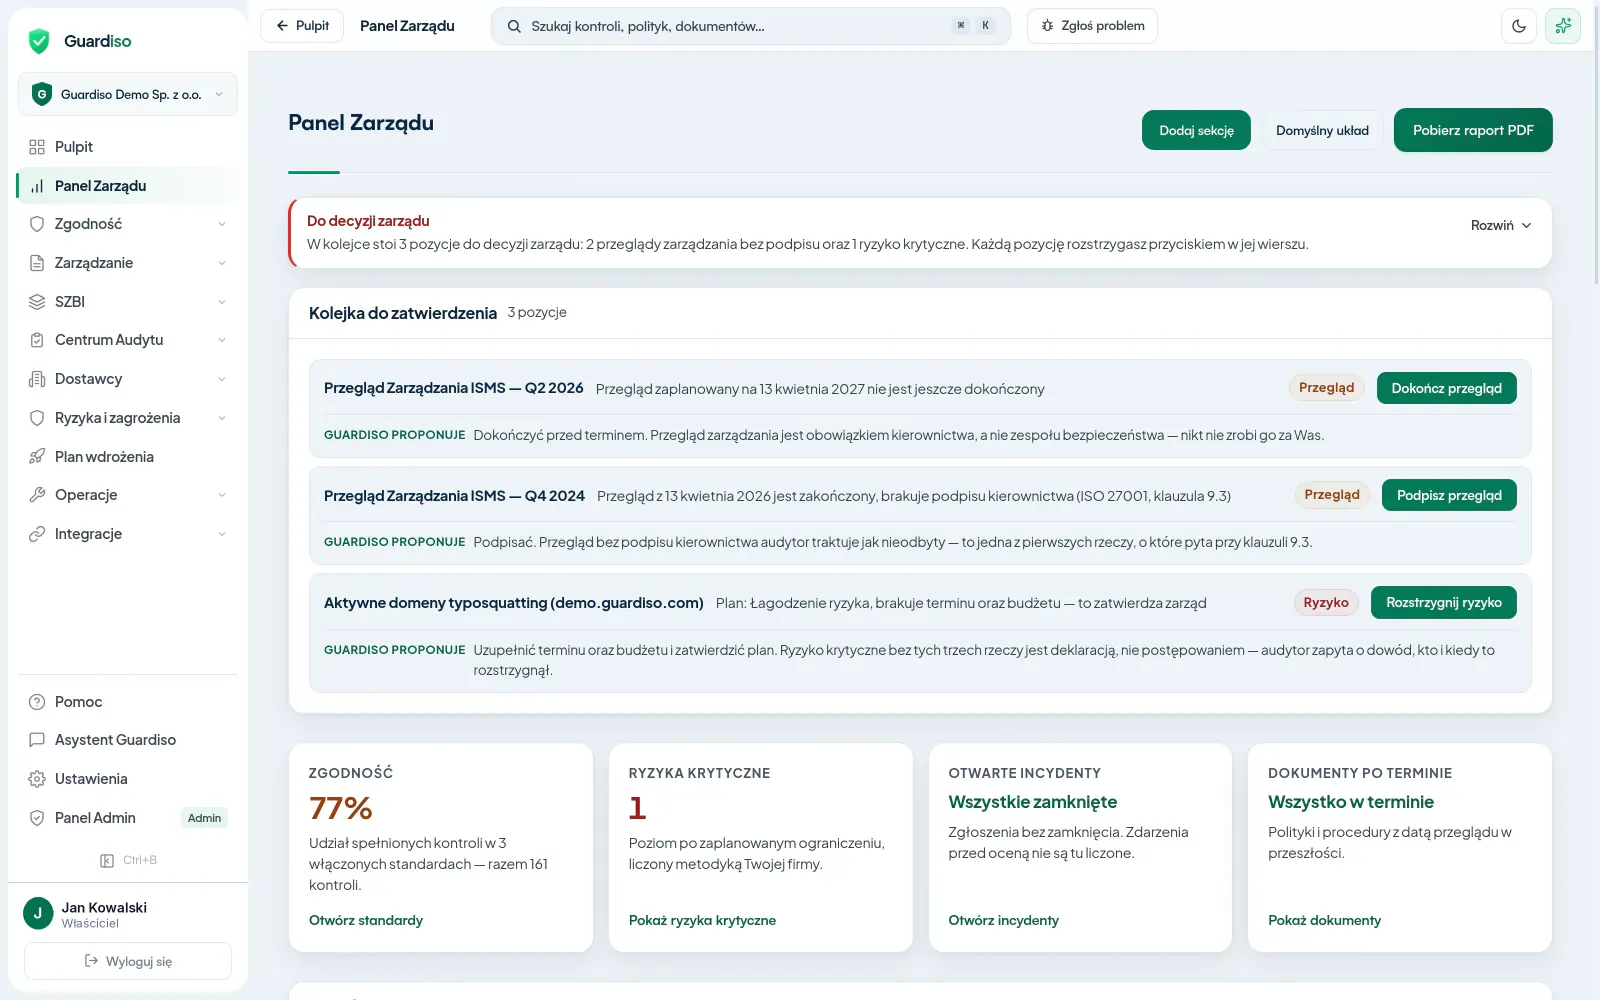
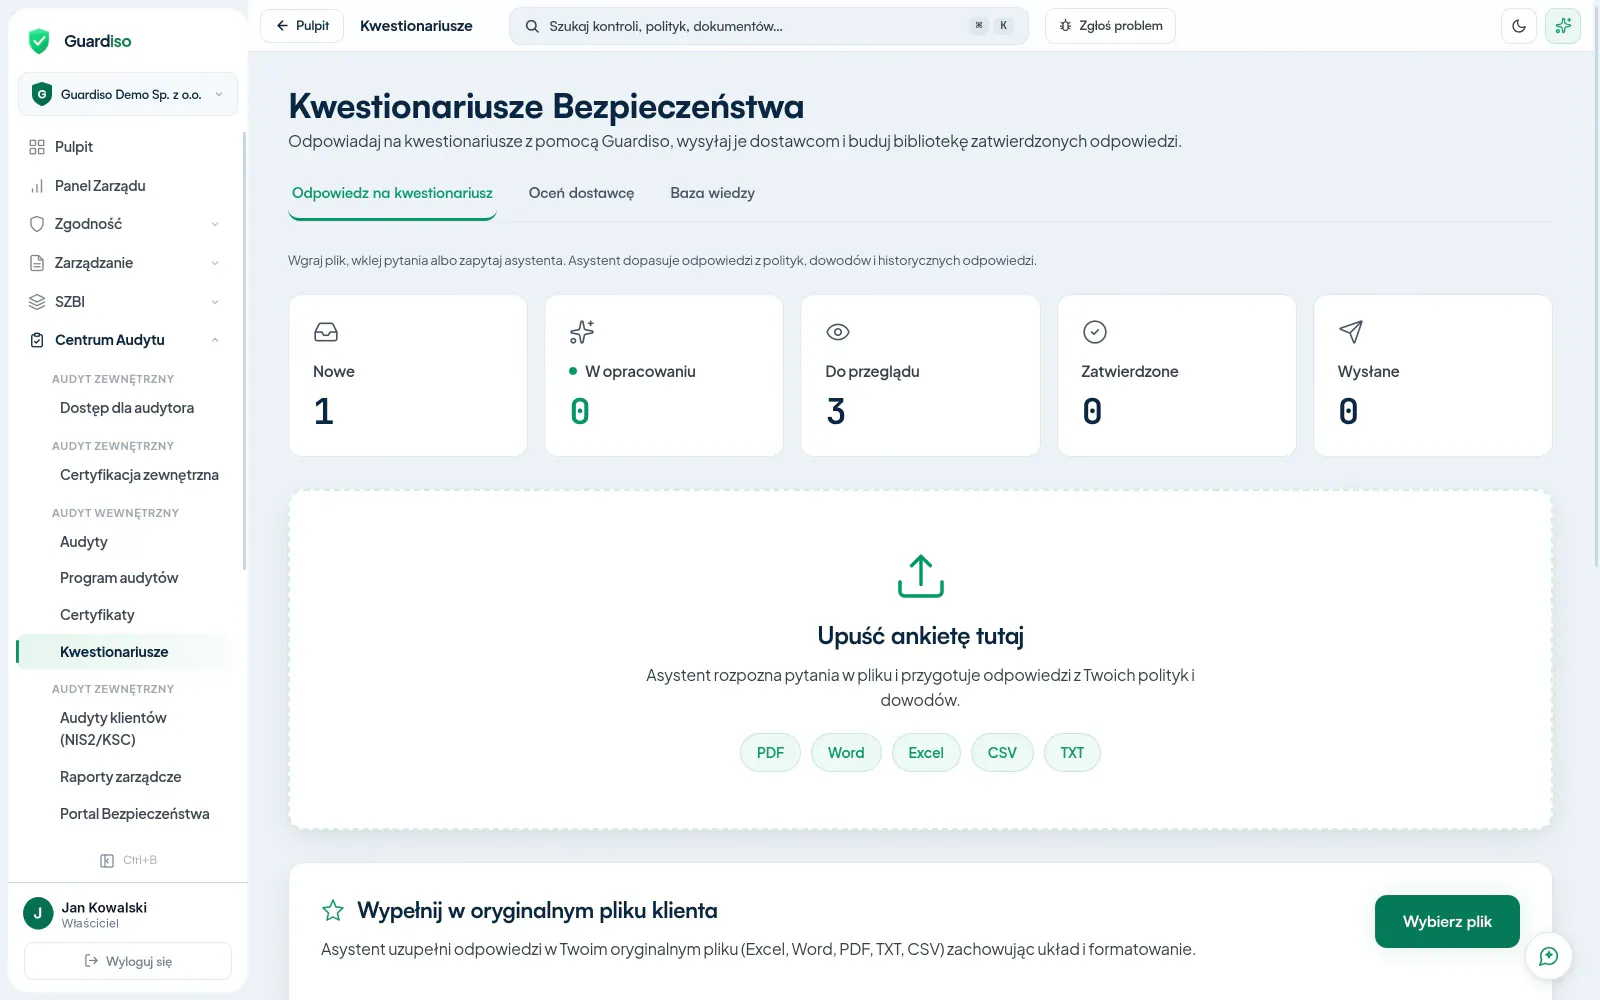
Zrzut ekranuPulpit: Widzisz najpilniejsze zadania i kolejne kroki.
Zobacz powiązania między wymaganiami różnych norm i regulacji. Tę samą dokumentację i dowody wykorzystujesz tam, gdzie mają zastosowanie.
CC3.3 · CC5.2 · CC6.1
art. 25 ust. 2 · art. 29
rozp. 2690 pkt 11.1
art. 9 ust. 4 lit. c
Guardiso to platforma GRC, czyli do zarządzania ładem, ryzykiem i zgodnością. Prowadzi system zarządzania bezpieczeństwem informacji, w skrócie SZBI, według ustawy o KSC, dyrektywy NIS2 i normy ISO 27001. Obejmuje też ISO 9001 i pozostałe przepisy, którym podlega firma.
Odpowiedz na kilka pytań o sektor i wielkość firmy. Kwalifikator pokaże kategorię podmiotu, podstawę prawną i obowiązki z ustawy o krajowym systemie cyberbezpieczeństwa, które dotyczą Twojej organizacji.
Uruchom bezpłatny kwalifikatorKwalifikator jest darmowy i nie wymaga zakładania konta.
Kwalifikator ma charakter informacyjny i nie stanowi porady prawnej. Ostateczna ocena obowiązków należy do organizacji i jej doradców.
Tak. Platforma, baza danych i kopie zapasowe działają u europejskiego dostawcy chmury w Polsce. Poczta wychodzi z Irlandii, płatności obsługuje spółka europejska. Gdy korzystasz z pomocy sztucznej inteligencji, do dostawcy modelu trafia sama treść zapytania, która nie jest u niego zapisywana ani używana do uczenia modeli. Pełną listę podmiotów przetwarzających znajdziesz na stronie podwykonawców.
Logujesz się kodem wysłanym na firmowy adres poczty albo kontem Google. Podłączasz systemy, z których korzysta firma, między innymi Microsoft 365, Google Workspace, GitHub i Slack. Wybierasz standardy, które dotyczą Twojej organizacji. Guardiso zaczyna pobierać z tych systemów ustawienia i dowody, a my prowadzimy Cię przez kolejne kroki.
Tak. Wymagania są dostępne po polsku, razem z gotowymi szablonami polityk i obsługą incydentów, która pilnuje terminów zgłoszeń. Dla podmiotów publicznych prowadzimy także coroczny audyt Krajowych Ram Interoperacyjności.
Tak. Audytor zewnętrzny dostaje dostęp tylko do odczytu przez osobny portal, bez zakładania konta w Twojej organizacji. Sam decydujesz o zakresie udostępnianych materiałów. Widzisz, kiedy audytor był w portalu ostatni raz, a każda jego czynność zapisuje się w dzienniku zdarzeń.
Sztuczna inteligencja przygotowuje propozycję dokumentu, wskazuje ryzyka i podpowiada zadania. Nic nie zostaje uznane za gotowe, dopóki tego nie zatwierdzisz, a każda zmiana zapisuje się w historii wraz z osobą, która ją wprowadziła.
Aktualne ceny i zakres poszczególnych planów znajdziesz na stronie z cennikiem. Wersję próbną uruchamiasz bez żadnych opłat i sam decydujesz, czy po niej zostajesz. Zobacz cennik →
Nie. Zakładasz konto na firmowy adres e-mail i przez 14 dni korzystasz z platformy bez podawania karty. Wersja próbna kończy się sama i nie zamienia się w płatny plan bez Twojej decyzji.
Nie i nie obiecujemy tego. Guardiso porządkuje pracę, prowadzi dokumentację i przygotowuje organizację do audytu, ale certyfikat zawsze przyznaje niezależna jednostka certyfikująca po własnym badaniu. Dzięki platformie do tego badania podchodzisz przygotowany.
Rozpocznij bezpłatny test i poznaj pracę z wymaganiami, dokumentacją i zadaniami.
Klikając „Wypróbuj bezpłatnie", akceptujesz Regulamin i Politykę prywatności.