
Rozporządzenie DORA: czym jest, kogo dotyczy i co nakłada
DORA to unijne rozporządzenie (UE) 2022/2554 o operacyjnej odporności cyfrowej sektora finansowego. W Polsce stosuje się je od 17 stycznia 2025 r., a nadzór nad nim sprawuje Komisja Nadzoru Finansowego. Obejmuje banki, instytucje płatnicze, firmy inwestycyjne, ubezpieczycieli, fundusze i kilkanaście innych typów podmiotów finansowych. Pośrednio dotyka także firmy, które dostarczają im usługi IT. Poniżej wyjaśniamy, co dokładnie nakłada, kogo obejmuje i od czego zacząć przygotowania.
Czym jest DORA i po co powstała
Nazwa pochodzi od angielskiego Digital Operational Resilience Act. Pełny tytuł aktu to rozporządzenie Parlamentu Europejskiego i Rady (UE) 2022/2554 z dnia 14 grudnia 2022 r. w sprawie operacyjnej odporności cyfrowej sektora finansowego. Według KNF jego cel jest dwojaki. Rozporządzenie ma zwiększyć operacyjną odporność cyfrową podmiotów finansowych i uregulować świadczenie usług ICT na ich rzecz.
Operacyjna odporność cyfrowa oznacza zdolność firmy do utrzymania działania mimo awarii, cyberataku lub błędu dostawcy. Chodzi o to, by bank dalej obsługiwał płatności, a ubezpieczyciel wypłacał odszkodowania, gdy padnie serwer albo chmura przestanie odpowiadać. Ważne jest również szybkie przywrócenie usług po takim zdarzeniu.
Dlaczego Unia uznała to za potrzebne? ESMA zwraca uwagę, że sektor finansowy coraz mocniej zależy od systemów ICT. Część tych systemów dostarczają firmy, które nie podlegają nadzorowi finansowemu. Wcześniej zasady bezpieczeństwa IT były rozproszone w wytycznych różnych organów i różniły się między krajami. DORA zastępuje je jednym zestawem wymagań dla całego rynku UE.
Rozporządzenie nie jest wyłącznie sprawą działu IT. Zgodnie z art. 5 odpowiedzialność za ramy zarządzania ryzykiem ICT ponosi organ zarządzający podmiotu finansowego. W praktyce zarząd zatwierdza strategię, przydziela budżet i nadzoruje wykonanie, a jego członkowie muszą mieć aktualną wiedzę o ryzyku ICT.
Od kiedy obowiązuje DORA i jak działa w polskim prawie
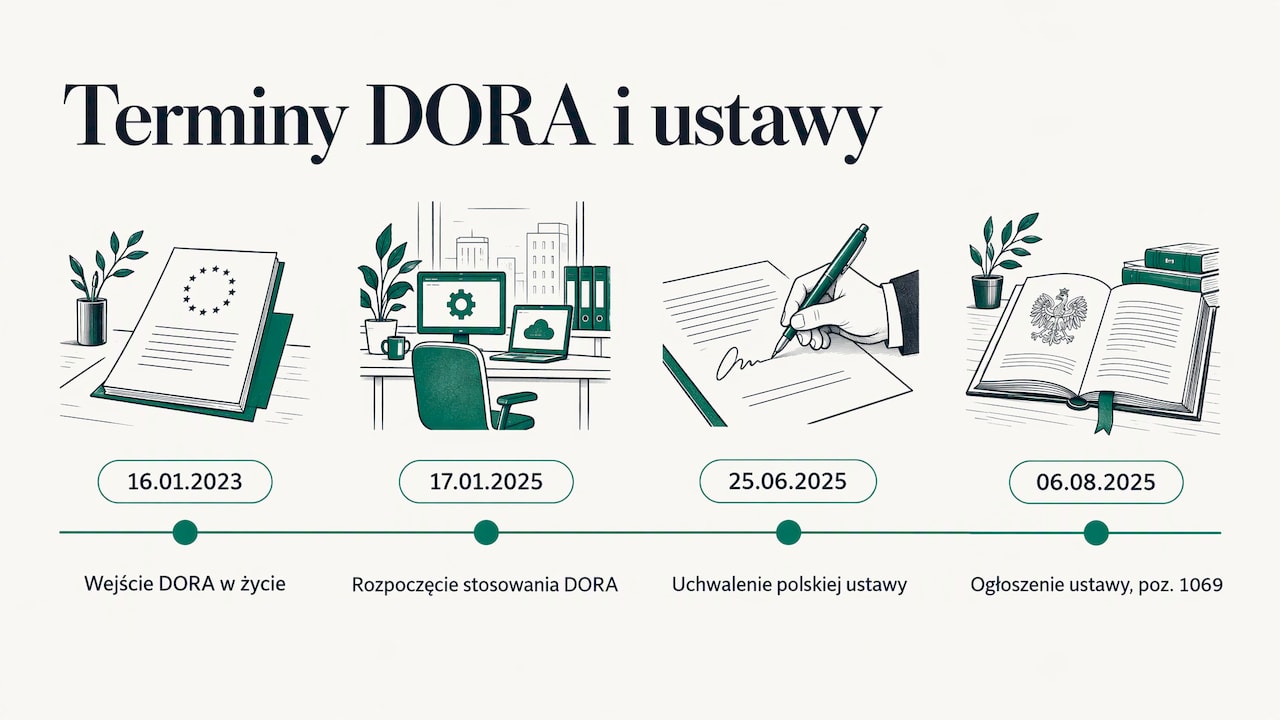
Rozporządzenie weszło w życie 16 stycznia 2023 r., a stosuje się je od 17 stycznia 2025 r. Obie daty wynikają z art. 64 tekstu opublikowanego w EUR-Lex. Dwa lata przerwy dały firmom czas na przygotowanie się.
Jako rozporządzenie DORA działa bezpośrednio. Nie trzeba go przenosić do polskiej ustawy, jak dzieje się z dyrektywami. Polska musiała jednak wskazać organ nadzoru, nadać mu uprawnienia i określić kary. Zrobiła to ustawa z dnia 25 czerwca 2025 r. o zmianie niektórych ustaw w związku z zapewnieniem operacyjnej odporności cyfrowej sektora finansowego oraz emitowaniem europejskich zielonych obligacji, ogłoszona w Dzienniku Ustaw 6 sierpnia 2025 r. pod pozycją 1069.
DORA uzupełnia zestaw aktów wykonawczych i delegowanych Komisji Europejskiej. KNF wymienia je na swojej stronie. Są wśród nich rozporządzenie delegowane (UE) 2024/1773 o polityce dotyczącej umów na usługi ICT wspierające krytyczne lub istotne funkcje oraz rozporządzenie delegowane (UE) 2025/1190 o testach TLPT. Standardowe formularze zgłaszania poważnych incydentów określa rozporządzenie wykonawcze (UE) 2025/302. Szczegóły techniczne warto zawsze sprawdzać w tych aktach, ponieważ samo rozporządzenie podaje tylko ramy.
Kogo dotyczy DORA
Zakres podmiotowy określa art. 2 rozporządzenia. ESMA podaje, że obejmuje on ponad 20 typów podmiotów finansowych. Najważniejsze grupy przedstawia tabela.
| Grupa | Przykładowe podmioty objęte DORA |
|---|---|
| Bankowość i płatności | instytucje kredytowe, instytucje płatnicze, instytucje pieniądza elektronicznego, dostawcy usług dostępu do informacji o rachunku |
| Rynek kapitałowy | firmy inwestycyjne, systemy obrotu, kontrahenci centralni, centralne depozyty papierów wartościowych, repozytoria transakcji |
| Fundusze | zarządzający alternatywnymi funduszami inwestycyjnymi, spółki zarządzające funduszami |
| Ubezpieczenia i emerytury | zakłady ubezpieczeń i reasekuracji, pośrednicy ubezpieczeniowi i reasekuracyjni, instytucje pracowniczych programów emerytalnych |
| Nowe usługi finansowe | dostawcy usług w zakresie kryptoaktywów, dostawcy usług finansowania społecznościowego |
| Inne | agencje ratingowe, administratorzy kluczowych wskaźników referencyjnych, repozytoria sekurytyzacji |
Art. 2 ust. 3 zawiera też wyłączenia. Dotyczą one między innymi pośredników ubezpieczeniowych będących mikro, małymi lub średnimi przedsiębiorstwami oraz najmniejszych instytucji pracowniczych programów emerytalnych. Jeśli Twoja firma jest na granicy zakresu, sprawdź brzmienie tego przepisu z prawnikiem znającym rynek finansowy, zanim uznasz, że DORA Cię nie obejmuje.
Dostawcy usług ICT
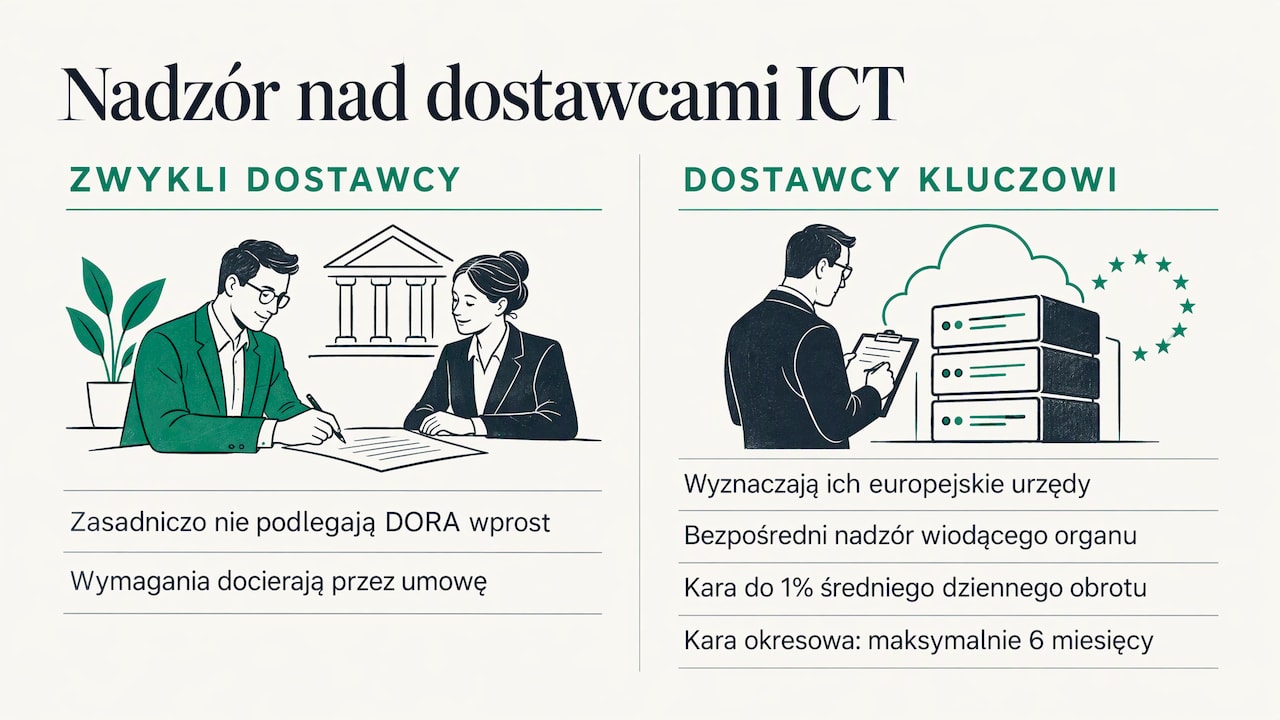
Firma IT, która obsługuje bank lub ubezpieczyciela, co do zasady nie podlega DORA bezpośrednio. Wymagania docierają do niej przez umowę. Art. 28 i 30 nakładają na podmiot finansowy obowiązek zawarcia z dostawcą umowy z określonymi postanowieniami. Musi on też prowadzić rejestr wszystkich umów na usługi ICT.
Zakres jest szeroki. Kancelaria KR Legal wyjaśnia, że usługi ICT to cyfrowe usługi i usługi danych świadczone w sposób ciągły, a akty wykonawcze wyróżniają 19 ich typów. To podmiot finansowy decyduje, czy dana usługa jest usługą ICT. Dostawcy oprogramowania, chmury, centrów danych i usług sieciowych powinni więc spodziewać się klauzul o audycie, raportowaniu incydentów, lokalizacji danych i udziale w testach.
Osobną kategorią są kluczowi zewnętrzni dostawcy usług ICT. Wyznaczają ich europejskie urzędy nadzoru na podstawie art. 31. Podlegają oni bezpośredniemu nadzorowi wiodącego organu, który według art. 35 może nałożyć okresową karę do 1% średniego dziennego światowego obrotu, przez najwyżej sześć miesięcy.
Małe podmioty i zasada proporcjonalności
Mały podmiot finansowy nadal podlega DORA. Rozporządzenie każe jednak stosować wymagania proporcjonalnie do wielkości, profilu ryzyka i złożoności działalności (art. 4). Wąska, zamknięta lista podmiotów może stosować uproszczone ramy zarządzania ryzykiem ICT z art. 16. Mikroprzedsiębiorstwa korzystają z dodatkowych złagodzeń. Osborne Clarke przypomina, że obowiązek testów TLPT z art. 26 obejmuje tylko podmioty wskazane przez organ nadzoru.
Pięć filarów DORA
Obowiązki rozporządzenia dzielą się na pięć obszarów. Każdy ma swoje rozdziały i akty uzupełniające.
| Filar | Artykuły | Co trzeba mieć |
|---|---|---|
| Zarządzanie ryzykiem ICT | art. 5 do 16 | udokumentowane ramy, inwentarz zasobów, zabezpieczenia, plany ciągłości działania, szkolenia |
| Incydenty ICT | art. 17 do 23 | proces wykrywania, klasyfikacji i zgłaszania poważnych incydentów do KNF |
| Testy odporności | art. 24 do 27 | program testów, coroczne testy systemów wspierających funkcje krytyczne, TLPT co najmniej co trzy lata w podmiotach wskazanych przez nadzór |
| Dostawcy usług ICT | art. 28 do 44 | strategia ryzyka dostawców, rejestr informacji, wymagane klauzule umowne, strategie wyjścia |
| Wymiana informacji | art. 45 | dobrowolne porozumienia o wymianie informacji o cyberzagrożeniach |
Zarządzanie ryzykiem ICT
Podmiot finansowy musi mieć udokumentowane ramy zarządzania ryzykiem ICT. Należy je przeglądać co najmniej raz w roku oraz po poważnym incydencie (art. 6). Ramy obejmują identyfikację systemów i zależności, ochronę i zapobieganie, wykrywanie anomalii, reagowanie i odtwarzanie, kopie zapasowe oraz szkolenia. Art. 11 wymaga polityki ciągłości działania w obszarze ICT i regularnego testowania planów.
Incydenty i ich zgłaszanie
Każdy incydent ICT trzeba zarejestrować i sklasyfikować według kryteriów z art. 18. Poważne incydenty podmiot zgłasza właściwemu organowi. Art. 19 ust. 4 przewiduje trzy etapy: wstępne powiadomienie, sprawozdanie pośrednie i sprawozdanie końcowe. W Polsce zgłoszenia trafiają do KNF, a sposób ich przekazywania opisuje strona KNF o incydentach DORA. Znaczące cyberzagrożenia można zgłaszać dobrowolnie.
Testowanie operacyjnej odporności cyfrowej
Wszyscy objęci DORA, z wyjątkiem mikroprzedsiębiorstw, prowadzą program testów. Obejmuje on między innymi oceny podatności, przeglądy bezpieczeństwa sieci, testy scenariuszowe i testy penetracyjne. Systemy wspierające funkcje krytyczne lub istotne trzeba testować co najmniej raz w roku (art. 24 ust. 6). Wybrane podmioty przeprowadzają zaawansowane testy TLPT, czyli testy penetracyjne pod kątem wyszukiwania zagrożeń, co najmniej co trzy lata.
Ryzyko ze strony dostawców ICT
To filar, który najmocniej zmienia relacje z dostawcami. Podmiot finansowy przyjmuje strategię ryzyka dostawców, prowadzi rejestr informacji o wszystkich umowach i ocenia ryzyko koncentracji. Umowa musi zawierać elementy z art. 30. Należą do nich opis usług, miejsca przetwarzania danych, poziomy usług, prawa dostępu i audytu, warunki rozwiązania oraz obowiązek współpracy z organem nadzoru. Przy funkcjach krytycznych dochodzą strategie wyjścia i udział dostawcy w testach.
Wymiana informacji o zagrożeniach
Art. 45 pozwala podmiotom finansowym wymieniać się informacjami o cyberzagrożeniach w zaufanych grupach. Udział jest dobrowolny, ale o przystąpieniu trzeba poinformować organ nadzoru.
DORA a NIS2, ustawa o KSC i ISO 27001
Wiele firm pyta, czy DORA dubluje inne przepisy. Dla sektora finansowego jest ona aktem szczególnym względem NIS2. Według Osborne Clarke obowiązkowo obu reżimom podlegają tylko instytucje kredytowe. Instytucje płatnicze, firmy inwestycyjne i ubezpieczyciele co do zasady podlegają wyłącznie DORA, chyba że prowadzą również działalność w innym sektorze objętym NIS2.
W Polsce NIS2 wdraża ustawa o krajowym systemie cyberbezpieczeństwa. Jeśli prowadzisz działalność w kilku sektorach, opisaliśmy szerzej obowiązki z ustawy o KSC oraz NIS2 w Polsce. Kategorię podmiotu na gruncie ustawy o KSC pomoże ustalić nasz kwalifikator NIS2 i KSC.
Z ISO 27001 jest podobnie. Osborne Clarke wskazuje, że system zarządzania bezpieczeństwem informacji zgodny z normą nie zwalnia z DORA. Różnice dotyczą zwłaszcza testów odporności i nadzoru nad dostawcami ICT. Wiele elementów się jednak pokrywa: analiza ryzyka, inwentarz zasobów, zarządzanie incydentami, ciągłość działania, szkolenia i kontrola dostępu. Firma, która ma już wdrożone ISO 27001 krok po kroku, buduje DORA na gotowych fundamentach. Najlepiej prowadzić to jako zintegrowany system zarządzania, w którym jedna polityka i jeden dowód odpowiadają kilku wymaganiom naraz.
Nadzór KNF i kary za naruszenie DORA
W Polsce nadzór nad DORA sprawuje KNF. Komisja informuje, że ma uprawnienia kontrolne i może nałożyć kary finansowe za brak wdrożenia procedur albo za ich wdrożenie z opóźnieniem. Podstawą są przepisy ustawy z 25 czerwca 2025 r.
Skala sankcji jest wysoka. Poland Insight podaje, że KNF może nakazać zaprzestanie działań niezgodnych z DORA i czasowo zakazać członkom zarządu pełnienia funkcji kierowniczych. Może też nałożyć kary przekraczające 20 mln zł albo sięgające 10% rocznych przychodów. Ponieważ odpowiedzialność spoczywa na organie zarządzającym, ryzyko dotyczy również członków zarządu osobiście.
Dostawca ICT, który nie został wyznaczony jako kluczowy, nie odpowiada przed KNF. Odpowiada jednak przed klientem na podstawie umowy. Brak dowodów bezpieczeństwa może więc oznaczać utratę kontraktu z bankiem lub ubezpieczycielem.
Jak przygotować firmę do DORA
Niezależnie od tego, czy jesteś podmiotem finansowym, czy jego dostawcą, pracę warto ułożyć w kolejności.
- Ustal swoją rolę. Sprawdź, czy jesteś podmiotem z art. 2, czy dostawcą usług ICT. Jeśli jesteś podmiotem finansowym, ustal, czy przysługują Ci uproszczone ramy z art. 16.
- Zrób analizę luk. Porównaj obecne polityki, procedury i zabezpieczenia z wymaganiami pięciu filarów. Wykorzystaj to, co masz już z ISO 27001, RODO lub ustawy o KSC.
- Spisz funkcje krytyczne i zależności. Określ, które usługi są krytyczne lub istotne i jakie systemy oraz dostawcy je wspierają.
- Zbuduj rejestr informacji. Zbierz wszystkie umowy na usługi ICT i uzupełnij brakujące klauzule z art. 30.
- Wdroż proces incydentów. Przygotuj kryteria klasyfikacji, ścieżkę zgłoszenia do KNF i szablony sprawozdań.
- Zaplanuj testy. Ułóż roczny program testów: skanowanie podatności, testy penetracyjne, testy planów ciągłości działania.
- Zaangażuj zarząd i przeszkol ludzi. Zarząd zatwierdza ramy i otrzymuje regularne raporty. Pracownicy przechodzą szkolenia z bezpieczeństwa ICT.
- Gromadź dowody na bieżąco. Protokoły testów, raporty z przeglądów i rejestry incydentów są tym, o co zapyta KNF lub audytor klienta.
Dostawca ICT przechodzi tę samą drogę w węższym zakresie. Powinien umieć wykazać klientowi swoje zabezpieczenia, obsługę incydentów, ciągłość działania i gotowość do audytu.
Jak Guardiso pomaga w zgodności z DORA
Guardiso prowadzi DORA w tym samym systemie co ISO 27001, RODO, NIS2 i ustawę o KSC. Wymagania są zmapowane między standardami, więc jedna polityka i ten sam dowód służą kilku regulacjom. Guardiso sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi. Daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów. Pokazuje stan zgodności, ryzyka i zadania do wykonania, a przed audytem przygotowuje komplet dowodów dla audytora. Dostawca ICT może udostępnić stan zgodności klientowi z sektora finansowego w portalu bezpieczeństwa. Dane są przechowywane w Unii Europejskiej.
Plan Starter kosztuje 849 zł miesięcznie, a Professional 2149 zł miesięcznie. Plan Enterprise wyceniamy indywidualnie. Szczegóły znajdziesz w cenniku Guardiso. Testy wymagane przez DORA zrealizujesz w ramach naszych pentestów i audytów DORA, a stałe wsparcie zapewnia usługa vCISO. Więcej o samym standardzie przeczytasz na stronie DORA w Guardiso.
Najczęstsze pytania o DORA
Czy DORA dotyczy firmy, która nie jest instytucją finansową?
Bezpośrednio nie, chyba że jest kluczowym dostawcą ICT wyznaczonym przez europejskie urzędy nadzoru. Firma IT obsługująca podmioty finansowe otrzymuje jednak wymagania DORA w umowie. W praktyce musi wykazać zabezpieczenia, raportować incydenty klientowi i dopuścić audyt.
Czy trzeba uzyskać certyfikat zgodności z DORA?
DORA nie przewiduje certyfikatu. Zgodność ocenia KNF w ramach nadzoru i kontroli. Podmiot finansowy powinien mieć dokumentację, rejestry i dowody, które pokażą wykonanie obowiązków.
Czy mała instytucja płatnicza musi przeprowadzać testy TLPT?
TLPT obejmuje tylko podmioty wskazane przez organ nadzoru, a mikroprzedsiębiorstwa są z tego obowiązku wyłączone. Mała instytucja nadal prowadzi podstawowy program testów proporcjonalny do swojej skali. O tym, czy podlegasz TLPT, rozstrzyga KNF.
Czym DORA różni się od NIS2?
DORA jest rozporządzeniem dla sektora finansowego i działa bezpośrednio. NIS2 jest dyrektywą obejmującą wiele sektorów, wdrażaną w Polsce przez ustawę o KSC. Dla podmiotów finansowych DORA ma pierwszeństwo jako przepis szczególny.
Źródła
- Rozporządzenie (UE) 2022/2554 w sprawie operacyjnej odporności cyfrowej sektora finansowego, EUR-Lex
- KNF: DORA
- KNF: komunikat o stosowaniu DORA
- Ustawa z dnia 25 czerwca 2025 r., Dz.U. 2025 poz. 1069
- Rozporządzenie wykonawcze Komisji (UE) 2025/302, EUR-Lex
- ESMA: Digital Operational Resilience Act
- KR Legal: zewnętrzny dostawca usług ICT a DORA
- Osborne Clarke: DORA Regulation FAQ
- Poland Insight: uprawnienia KNF na podstawie DORA