
Nowelizacja ustawy o KSC: obowiązki i terminy dla firm
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa wdraża w Polsce unijną dyrektywę NIS2 i obowiązuje od 3 kwietnia 2026. Od tego dnia biegną terminy na wykonanie obowiązków. Firmy i instytucje same sprawdzają, czy są podmiotem kluczowym albo ważnym. Następnie rejestrują się w Wykazie KSC, a do 3 kwietnia 2027 wdrażają zarządzanie ryzykiem, obsługę incydentów i pozostałe wymagania. Poniżej opisujemy po kolei, kogo obejmuje ustawa o KSC, co trzeba zrobić, w jakim czasie i jak przygotować się do kontroli.
Co zmienia nowelizacja i od kiedy obowiązuje
Ustawa o KSC funkcjonuje w Polsce od kilku lat. Nowelizacja przenosi do polskiego prawa dyrektywę NIS2 i znacząco poszerza krąg organizacji, które muszą chronić swoje systemy według ustawowych zasad. Ministerstwo Cyfryzacji podaje, że przepisy wchodzą w życie 3 kwietnia 2026 i że od tej daty zaczynają biec terminy na realizację obowiązków.
Najważniejsze zmiany można zebrać w czterech punktach:
- Nowy podział podmiotów. Dotychczasowe kategorie zastępuje podział na podmioty kluczowe i podmioty ważne.
- Nowe sektory. Katalog podmiotów rozszerzono o zarządzanie usługami ICT, przestrzeń kosmiczną i sektory produkcji.
- Samoidentyfikacja. Żaden urząd nie wyśle firmie decyzji o objęciu ustawą. Organizacja sama ocenia swoją sytuację i sama się rejestruje.
- Odpowiedzialność i sankcje. Ustawa wprowadza odpowiedzialność kierowników za zadania z cyberbezpieczeństwa, kary pieniężne i szersze uprawnienia nadzorcze.
Resort cyfryzacji podkreśla, że ustawa daje podmiotom publicznym i przedsiębiorcom czas na przygotowanie się do zmian. Ten czas jest jednak rozpisany na konkretne etapy, które opisujemy niżej.
Kogo obejmuje znowelizowana ustawa o KSC
Ustawa dotyczy podmiotów kluczowych i podmiotów ważnych działających w sektorach wskazanych w załącznikach numer 1 i 2. Kategoria wynika z rodzaju działalności i z wielkości organizacji. Szczegółowe zasady zawiera artykuł 5 ustawy.
Podmioty kluczowe i podmioty ważne
Oba rodzaje podmiotów mają w dużej mierze te same obowiązki: muszą zarządzać ryzykiem, obsługiwać i zgłaszać incydenty, wyznaczyć osoby kontaktowe i zarejestrować się w Wykazie KSC. Różnice dotyczą przede wszystkim intensywności nadzoru i wysokości sankcji. Dlatego ustalenie kategorii jest pierwszym krokiem, od którego zależy dalszy plan.
Warto pamiętać, że nowe sektory oznaczają nowych adresatów przepisów. Firma produkcyjna albo dostawca usług zarządzanych IT, który do tej pory nie miał nic wspólnego z ustawą o KSC, może dziś podlegać jej w pełni.
Jak przeprowadzić samoidentyfikację
Ministerstwo Cyfryzacji opisuje proces samoidentyfikacji jako samodzielną analizę działalności i wielkości organizacji w oparciu o artykuł 5 ustawy oraz załączniki numer 1 i 2. W praktyce wygląda to tak:
- Spisz wszystkie rodzaje działalności, które prowadzi firma lub instytucja. Uwzględnij także działalność poboczną.
- Porównaj tę listę z sektorami i rodzajami podmiotów z załączników numer 1 i 2.
- Ustal wielkość organizacji, czyli liczbę pracowników, obrót i sumę bilansową, z uwzględnieniem powiązań z innymi firmami.
- Sprawdź w artykule 5 ustawy, czy w twojej sytuacji obowiązują szczególne zasady kwalifikacji.
- Zapisz wynik analizy wraz z uzasadnieniem. Taki dokument przyda się przy rejestracji i przy ewentualnej kontroli.
Przedsiębiorcy mogą skorzystać z narzędzia „Pre-weryfikacja zgodności z zaleceniami NIS2” na portalu Biznes.gov.pl. Możesz też sprawdzić swoją kategorię w naszym kwalifikatorze NIS2 i KSC, który od razu pokazuje, jakie obowiązki wynikają z wyniku. NASK i Ministerstwo Cyfryzacji wydały również praktyczny przewodnik po KSC, który prowadzi od samoidentyfikacji przez wdrożenie wymagań po kwestie kontroli i sankcji. Jeśli wynik analizy budzi wątpliwości, skonsultuj go z prawnikiem znającym ustawę o KSC, zanim podejmiesz decyzję o rejestracji.
Terminy wynikające z nowelizacji
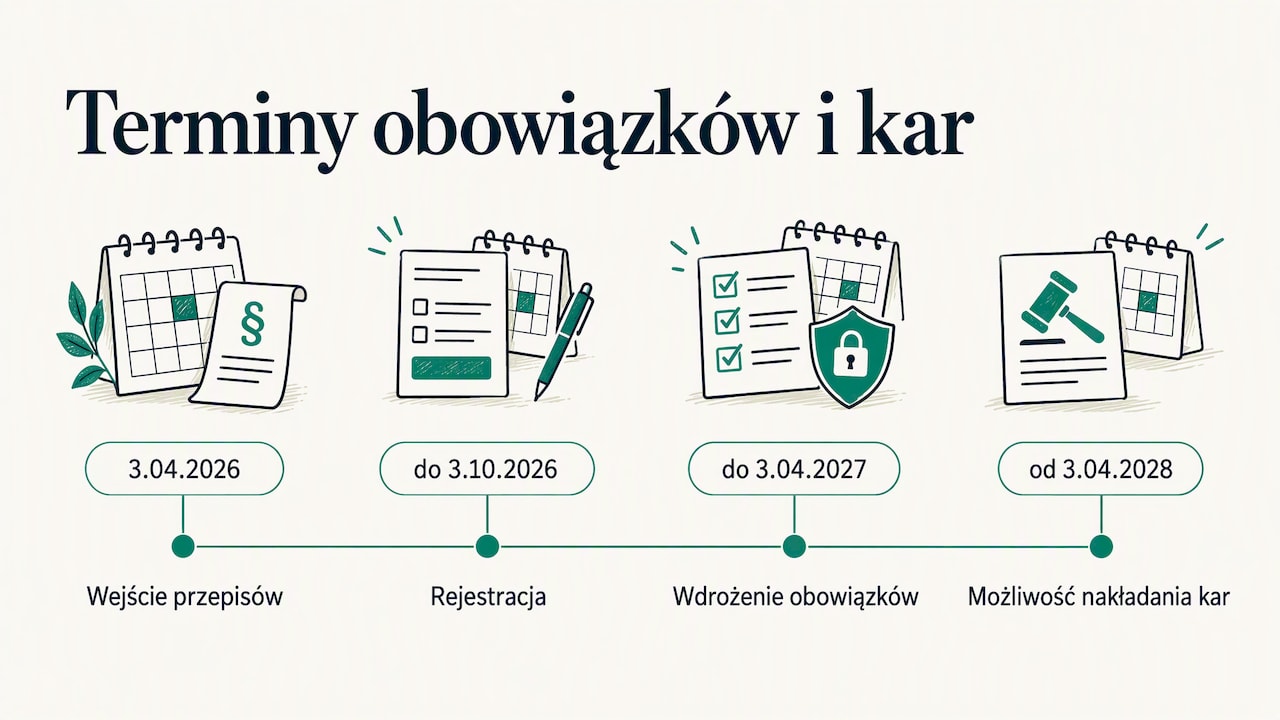
Urząd Komunikacji Elektronicznej zebrał harmonogram obowiązków podmiotów kluczowych i ważnych. Najważniejsze daty przedstawia tabela.
| Data lub termin | Co się dzieje |
|---|---|
| 3 kwietnia 2026 | Nowelizacja wchodzi w życie i zaczynają biec terminy |
| 3 października 2026 | Upływa termin wpisu do Wykazu KSC dla podmiotów, które spełniały przesłanki od początku |
| 3 miesiące od spełnienia przesłanek | Termin rejestracji dla podmiotów, które stają się kluczowe lub ważne później |
| Dzień wpisu do wykazu | Podmiot uzyskuje dostęp do systemu S46 |
| 3 kwietnia 2027 | Termin wdrożenia obowiązków z rozdziału 3 ustawy |
| Po 3 kwietnia 2028 | Organy mogą nakładać administracyjne kary pieniężne |
Jeśli twoja organizacja powinna była zarejestrować się do 3 października 2026, a jeszcze tego nie zrobiła, rejestracja jest dziś najpilniejszym zadaniem. Brak wpisu do Wykazu KSC jest jednym z naruszeń, za które ustawa przewiduje sankcje. Bez wpisu nie ma też dostępu do systemu S46, przez który zgłasza się incydenty.
Nowe obowiązki podmiotów kluczowych i ważnych
UKE wymienia wśród nowych obowiązków zarządzanie ryzykiem, weryfikację niekaralności personelu, wyznaczenie osób kontaktowych oraz procedury zgłaszania incydentów. Omawiamy je po kolei.
Zarządzanie ryzykiem i system zarządzania bezpieczeństwem informacji
Rdzeniem nowelizacji jest system zarządzania bezpieczeństwem informacji, w skrócie SZBI. Brak jego wdrożenia to jedno z naruszeń zagrożonych sankcją. W praktyce SZBI oznacza, że organizacja:
- zna swoje systemy, dane i usługi, od których zależy jej działalność;
- regularnie szacuje ryzyko dla tych zasobów i dobiera do niego zabezpieczenia;
- ma spisane polityki i procedury, a pracownicy je znają;
- przegląda skuteczność zabezpieczeń i poprawia je, gdy zmienia się ryzyko;
- zbiera dowody, że wszystko to naprawdę działa.
Ostatni punkt jest często niedoceniany. Podczas kontroli liczy się to, co da się wykazać dokumentami, rejestrami i zapisami z systemów.
Obsługa i zgłaszanie incydentów
Do obsługi incydentów podmiot musi powołać wewnętrzne struktury cyberbezpieczeństwa albo zawrzeć umowę z zewnętrznym dostawcą usług zarządzanych. Mniejsze firmy często wybierają drugą drogę, ponieważ utrzymanie własnego zespołu przez całą dobę jest kosztowne.
Zgłaszanie incydentów poważnych przebiega przez system S46 według stałego rytmu:
| Etap | Termin |
|---|---|
| Wczesne ostrzeżenie | do 24 godzin od wykrycia incydentu |
| Pełne zgłoszenie incydentu | do 72 godzin od wykrycia incydentu |
| Sprawozdania okresowe | na wniosek właściwego zespołu CSIRT |
| Sprawozdanie końcowe | w ciągu miesiąca od pełnego zgłoszenia |
Te terminy są krótkie. Procedurę trzeba więc przygotować i przećwiczyć wcześniej: kto wykrywa incydent, kto ocenia, czy jest poważny, kto ma dostęp do S46 i kto podpisuje zgłoszenie. Najgorszy moment na ustalanie ról to noc, w której systemy przestają działać.
Osoby kontaktowe i weryfikacja niekaralności
Przy rejestracji podmiot podaje dane co najmniej dwóch osób kontaktowych. Mikroprzedsiębiorstwa i małe przedsiębiorstwa wskazują jedną osobę. Warto wybrać osoby, które naprawdę znają systemy firmy i mają zastępców na czas urlopu.
Nowym obowiązkiem jest także weryfikacja niekaralności personelu. Przed jej wdrożeniem zaplanuj, których stanowisk dotyczy, jak będziesz zbierać informacje i jak przechowywać je zgodnie z RODO.
Odpowiedzialność kierownictwa
Nowelizacja wprowadza odpowiedzialność kierowników za realizację zadań z zakresu cyberbezpieczeństwa. Zarząd, wójt czy dyrektor instytucji nie może więc przekazać tematu działowi IT i uznać sprawy za zamkniętą. Kierownik powinien zatwierdzać politykę bezpieczeństwa, znać główne ryzyka, przydzielać zasoby i regularnie otrzymywać raport o stanie zgodności.
Nadzór i kary
Ustawa wprowadza kary pieniężne za niewykonanie obowiązków i wzmacnia uprawnienia organów nadzoru. Jednym z nowych narzędzi jest możliwość wyznaczenia urzędnika monitorującego, który śledzi, jak podmiot realizuje obowiązki. Sankcje mogą dotyczyć między innymi braku SZBI i braku wpisu do Wykazu KSC.
Administracyjne kary pieniężne będą mogły być nakładane dopiero po 3 kwietnia 2028, czyli dwa lata po wejściu przepisów w życie. Ten okres przejściowy nie zawiesza jednak obowiązków. Terminy na rejestrację i wdrożenie środków biegną od kwietnia 2026. Nadzór może też sprawdzać przygotowanie podmiotu, a dokumentacja zbudowana dziś posłuży jako dowód przy kontroli w kolejnych latach.
Czy ISO 27001 wystarczy do spełnienia wymagań KSC
To jedno z najczęstszych pytań firm, które mają już certyfikat albo planują certyfikację. Norma ISO/IEC 27001 opisuje, jak zbudować i utrzymywać system zarządzania bezpieczeństwem informacji. Jest więc naturalnym fundamentem SZBI, którego wymaga ustawa o KSC. Organizacja z działającym systemem według ISO 27001 ma zwykle gotowy rejestr ryzyk, polityki, przeglądy kierownictwa i audyty wewnętrzne.
Certyfikat sam w sobie nie załatwia jednak obowiązków ustawowych. Norma nie przewiduje wpisu do Wykazu KSC, zgłaszania incydentów do S46 w terminach 24 i 72 godzin, wskazania osób kontaktowych ani weryfikacji niekaralności personelu. Te elementy trzeba dołożyć do istniejącego systemu. Praktyczne podejście polega na tym, by zmapować wymagania ustawy na zabezpieczenia, które już działają w ramach ISO 27001, i uzupełnić tylko brakujące punkty. Dzięki temu jedna dokumentacja i jeden zestaw dowodów obsługują obie podstawy.
Więcej o samej normie przeczytasz na stronie ISO 27001 w Guardiso. Jeśli zastanawiasz się, jak daleko twoja firma jest od certyfikacji, wykonaj bezpłatny test gotowości ISO 27001. Instytucje publiczne, które prowadzą bezpieczeństwo także według Krajowych Ram Interoperacyjności, mogą postąpić podobnie i powiązać wymagania KRI z obowiązkami z ustawy o KSC.
Plan wdrożenia krok po kroku do kwietnia 2027
Do terminu wdrożenia obowiązków z rozdziału 3 zostało około pięciu miesięcy. Dla firmy od 10 do 250 osób oraz dla średniej instytucji publicznej to wykonalne, pod warunkiem że prace ruszą teraz. Proponujemy taką kolejność:
- Potwierdź kategorię i rejestrację. Sprawdź wynik samoidentyfikacji. Jeśli firma jest podmiotem kluczowym lub ważnym i nie ma wpisu w Wykazie KSC, złóż go od razu.
- Wyznacz właściciela projektu. Kierownik podmiotu wskazuje osobę odpowiedzialną i zatwierdza harmonogram.
- Zinwentaryzuj zasoby. Spisz systemy, usługi, dane i dostawców, od których zależy działalność.
- Przeprowadź analizę ryzyka. Oceń zagrożenia dla każdego ważnego zasobu i zdecyduj o zabezpieczeniach.
- Przygotuj polityki i procedury. Polityka bezpieczeństwa, procedura obsługi incydentów, zasady dostępu, kopie zapasowe i zarządzanie dostawcami to podstawa.
- Zorganizuj obsługę incydentów. Zdecyduj, czy budujesz własne struktury, czy zawierasz umowę z dostawcą usług zarządzanych. Przetestuj zgłoszenie w S46.
- Przetestuj zabezpieczenia. Testy penetracyjne i badanie podatności pokazują, czy zabezpieczenia działają w praktyce.
- Przeszkol ludzi. Kierownictwo, osoby kontaktowe i pracownicy powinni znać swoje role.
- Zbieraj dowody na bieżąco. Zapisy z systemów, raporty i protokoły z przeglądów to materiał na kontrolę.
- Wprowadź cykl przeglądów. Zgodność z ustawą o KSC to stały proces. Zaplanuj regularne przeglądy ryzyka i raporty dla kierownictwa.
Jeśli w zespole nie ma osoby, która może poprowadzić taki projekt, rozważ zewnętrznego specjalistę w roli vCISO. Zabezpieczenia aplikacji i infrastruktury sprawdzisz przez badanie podatności i testy aplikacji.
Jak Guardiso pomaga wdrożyć nowelizację KSC
Guardiso to platforma, w której prowadzisz ustawę o KSC, NIS2, ISO 27001, RODO i DORA w jednym miejscu. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza tej samej pracy przy kolejnych wymaganiach. Guardiso pokazuje stan zgodności, ryzyka i zadania do wykonania. Przed kontrolą lub audytem przygotowuje komplet dowodów.
Guardiso sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi. Daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów. Stan zgodności możesz udostępnić klientom i partnerom w portalu bezpieczeństwa. Dane przechowujemy wyłącznie w Unii Europejskiej. Firma Guardiso posiada certyfikat ISO 27001.
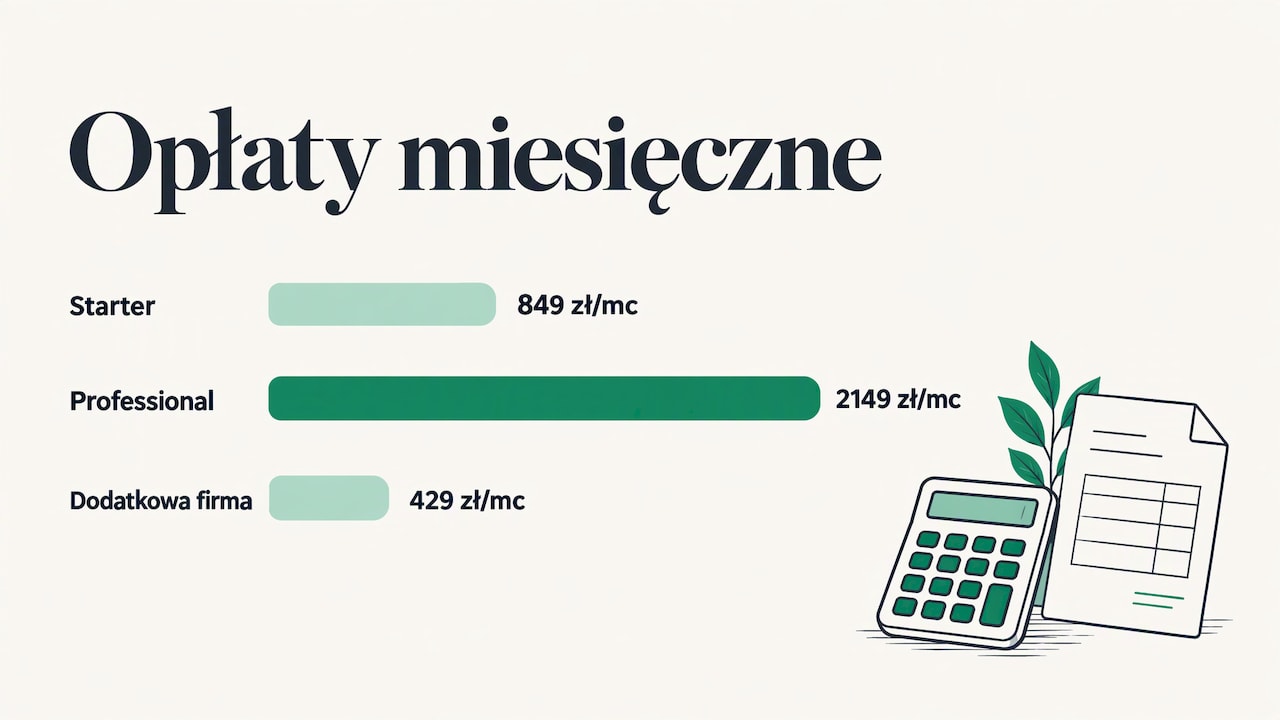
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Dla dużych organizacji przygotowujemy plan Enterprise z indywidualną wyceną. Konsultanci, którzy prowadzą zgodność u kilku klientów, dodają każdą kolejną firmę za 429 zł miesięcznie. Szczegóły znajdziesz w cenniku Guardiso. Jeśli potrzebujesz niezależnej oceny, zamów audyt NIS2 lub pentest.
Najczęstsze pytania
Od kiedy obowiązuje nowelizacja ustawy o KSC?
Nowelizacja obowiązuje od 3 kwietnia 2026. Od tego dnia biegną terminy na rejestrację w Wykazie KSC i na wdrożenie obowiązków. Obowiązki z rozdziału 3 ustawy trzeba wdrożyć do 3 kwietnia 2027.
Co zrobić, jeśli firma nie zarejestrowała się do 3 października 2026?
Złożyć wpis do Wykazu KSC jak najszybciej. Brak rejestracji jest jednym z naruszeń, za które ustawa przewiduje sankcje. Bez wpisu firma nie ma też dostępu do systemu S46, przez który zgłasza się incydenty.
Kiedy można dostać karę za brak zgodności z ustawą o KSC?
Administracyjne kary pieniężne będą mogły być nakładane po 3 kwietnia 2028. Obowiązki obowiązują jednak już teraz, a organy nadzoru mają szersze uprawnienia, w tym możliwość wyznaczenia urzędnika monitorującego.
Czy mała firma też musi spełniać wymagania nowelizacji?
Zależy to od sektora i wielkości firmy, co ustala się w samoidentyfikacji na podstawie artykułu 5 ustawy i załączników numer 1 i 2. Mała firma objęta ustawą ma te same podstawowe obowiązki. Przy rejestracji wskazuje jednak jedną osobę kontaktową zamiast dwóch.
Źródła
Ministerstwo Cyfryzacji: nowelizacja ustawy o KSC zaczyna obowiązywać Ministerstwo Cyfryzacji: jak dokonać samoidentyfikacji Ministerstwo Rozwoju i Technologii: sprawdź, czy twoją firmę obejmie obowiązek wpisu do KSC Baza wiedzy gov.pl: nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa NASK i Ministerstwo Cyfryzacji: praktyczny przewodnik po KSC UKE: wdrażanie przepisów znowelizowanej ustawy KSC UDT: Inspektor, nowelizacja ustawy o KSC i dyrektywa NIS2