
NIS2 w Polsce: kogo obejmuje, obowiązki, terminy i kary
NIS2 to unijna dyrektywa o cyberbezpieczeństwie. W Polsce wdrożyła ją nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, która weszła w życie 3 kwietnia 2026 r. Przepisy obejmują firmy i instytucje z 19 sektorów. Jeśli Twoja organizacja do nich należy, musi być wpisana do wykazu podmiotów, wdrożyć system zarządzania bezpieczeństwem informacji i zgłaszać poważne incydenty w ściśle określonych terminach. Poniżej wyjaśniamy, jak ustalić swój status, co trzeba zrobić i w jakiej kolejności.
Czym jest dyrektywa NIS2
NIS2 to dyrektywa Unii Europejskiej o środkach na rzecz wysokiego wspólnego poziomu cyberbezpieczeństwa. Według Komisji Europejskiej dyrektywa ustanawia jednolite ramy prawne cyberbezpieczeństwa w 18 sektorach krytycznych. Zobowiązuje też państwa członkowskie do budowania własnych zdolności w tej dziedzinie i do współpracy przy reagowaniu na zagrożenia.
Dyrektywa zastąpiła pierwszą dyrektywę NIS. Poszerzyła krąg objętych organizacji i ujednoliciła wymagania w całej Unii. Dla firmy oznacza to jedno: cyberbezpieczeństwo przestaje być sprawą wyłącznie działu IT. Staje się obowiązkiem prawnym, za który odpowiada kierownictwo.
Dyrektywa nie działa w Polsce bezpośrednio. Państwa członkowskie przenoszą ją do własnego prawa, dlatego polska firma powinna czytać przede wszystkim krajową ustawę.
Jak NIS2 trafiła do polskiego prawa
W Polsce dyrektywę wdrożyła nowelizacja ustawy o KSC, nazywana często KSC 2.0. Zgodnie z poradnikiem NASK o nowelizacji ustawy o KSC nowe przepisy weszły w życie 3 kwietnia 2026 r. Od tego dnia biegną terminy przejściowe na wpis do wykazu, wdrożenie zabezpieczeń i pierwszy audyt.
Kiedy w rozmowach pada słowo „NIS2”, w praktyce chodzi o obowiązki z polskiej ustawy. To ona określa, kto jest podmiotem kluczowym lub ważnym, jak się zarejestrować, komu zgłaszać incydenty i kto prowadzi nadzór. Dlatego każdą decyzję warto opierać na tekście ustawy i komunikatach organów państwa.
Kogo obejmują nowe przepisy
Według przewodnika NASK po KSC 2.0 polskie przepisy obejmują 19 sektorów i obszarów działalności. Dziesięć z nich to sektory kluczowe, a dziewięć to sektory ważne. Wśród nich są między innymi energia, ochrona zdrowia, transport i infrastruktura cyfrowa.
Podmioty kluczowe i ważne
Ustawa dzieli objęte organizacje na dwie kategorie. Zakres zadań jest w obu przypadkach taki sam. Podmioty kluczowe podlegają jednak szerszemu nadzorowi i obowiązkowym audytom.
| Cecha | Podmiot kluczowy | Podmiot ważny |
|---|---|---|
| Obowiązki merytoryczne | SZBI, analiza ryzyka, zgłaszanie incydentów | Te same |
| Nadzór | Szerszy, z kontrolami i audytami | Węższy |
| Obowiązkowy audyt cyberbezpieczeństwa | Tak, co najmniej raz na trzy lata | Nie wynika z tego trybu |
| Wpis do wykazu KSC | Tak | Tak |
Zasadę audytu co najmniej raz na trzy lata opisuje Gov.pl w omówieniu obowiązków podmiotów kluczowych i ważnych.
Wielkość przedsiębiorstwa
O statusie decyduje rodzaj działalności, ale znaczenie ma też wielkość firmy. Przy jej ocenie liczą się także przedsiębiorstwa powiązane i partnerskie. Według Gov.pl o samoidentyfikacji w KSC progi wyglądają tak:
| Kategoria | Liczba pracowników | Obrót roczny lub suma bilansowa |
|---|---|---|
| Mikroprzedsiębiorstwo | mniej niż 10 | do 2 mln euro |
| Małe przedsiębiorstwo | mniej niż 50 | do 10 mln euro |
| Średnie przedsiębiorstwo | mniej niż 250 | do 50 mln euro obrotu lub 43 mln euro sumy bilansowej |
Grupa kapitałowa może więc przekroczyć próg, nawet gdy pojedyncza spółka jest mała. To częsty powód błędnej oceny własnego statusu.
Jak sprawdzić, czy Twoja firma podlega NIS2
Ustawa nie przewiduje decyzji, która z góry powie Ci, czy jesteś objęty przepisami. W większości przypadków firma sama ustala swój status. Gov.pl opisuje tę samoidentyfikację w kilku krokach:
- Opisz rzeczywistą działalność. Porównaj to, czym firma faktycznie się zajmuje, z sektorami i rodzajami działalności wymienionymi w załącznikach nr 1 i 2 do ustawy o KSC.
- Sprawdź kody PKD. Traktuj je pomocniczo. Liczy się faktyczna działalność, a kod w rejestrze jest tylko wskazówką.
- Policz wielkość podmiotu. Uwzględnij przedsiębiorstwa powiązane i partnerskie oraz progi zatrudnienia, obrotu i sumy bilansowej.
- Przeanalizuj art. 5 ustawy. Zawiera on szczegółowe zasady kwalifikacji podmiotów kluczowych i ważnych.
- Zapisz wynik analizy. Notatka z uzasadnieniem przyda się podczas kontroli i rozmów z klientami.
- Jeśli podlegasz ustawie, złóż wniosek o wpis do wykazu KSC i zaplanuj wdrożenie obowiązków.
Pomocą w ocenie jest bezpłatna usługa na Biznes.gov.pl „Pre-weryfikacja zgodności z zaleceniami NIS2”. Ministerstwo Rozwoju i Technologii zaznacza, że narzędzie nie zastępuje analizy przepisów ani formalnego ustalenia statusu. Szybką wstępną ocenę daje też nasz kwalifikator NIS2 i KSC. Wskazuje on prawdopodobną kategorię podmiotu i listę obowiązków, które z niej wynikają.
Wpis do wykazu KSC
Wykaz podmiotów kluczowych i ważnych prowadzi Minister Cyfryzacji. Część organizacji trafia do niego z urzędu, a pozostałe składają wniosek samodzielnie.
Podmioty, które w dniu wejścia w życie nowelizacji spełniały kryteria i nie były wpisywane z urzędu, miały na wpis czas do 3 października 2026 r. Termin ten podaje przewodnik NASK. Jeśli Twoja organizacja spełnia kryteria, a wniosku jeszcze nie złożyła, zrób to jak najszybciej. Brak wpisu to jedno z naruszeń, za które ustawa przewiduje sankcje.
Ministerstwo Rozwoju i Technologii podkreśla, że wpis nie kończy procesu dostosowania. Jest dopiero początkiem. Właściwa praca polega na zbudowaniu zabezpieczeń i procedur, które wymienia ustawa.
Obowiązki podmiotów kluczowych i ważnych
Rdzeń wymagań jest wspólny dla obu kategorii. Zgodnie z przewodnikiem NASK podmiot musi wdrożyć system zarządzania bezpieczeństwem informacji (SZBI), prowadzić analizę ryzyka i mieć system zgłaszania incydentów poważnych.
MRiT wymienia elementy, które organizacja powinna mieć gotowe do 3 kwietnia 2027 r.:
- Zasady bezpieczeństwa. Spisane polityki i procedury, które opisują, jak firma chroni sieci, systemy i informacje.
- Zarządzanie ryzykiem. Regularna analiza zagrożeń, ocena ich skutków i plan postępowania z ryzykiem.
- Wykrywanie i zgłaszanie incydentów. Procedura, która określa, kto zauważa incydent, kto go ocenia i kto zgłasza go do CSIRT.
- Bezpieczeństwo dostawców. Ocena firm, które mają dostęp do Twoich systemów lub danych, i zapisy w umowach.
- Ciągłość działania. Plany na wypadek awarii lub ataku, kopie zapasowe i sposób ich odtwarzania.
- Osoby odpowiedzialne. Wyznaczeni ludzie, którzy odpowiadają za cyberbezpieczeństwo w organizacji.
Każdy z tych elementów wymaga dowodów. Kontrolujący sprawdza, czy procedura istnieje. Chce też zobaczyć, że firma ją stosuje: rejestr ryzyk, protokoły szkoleń, wyniki testów, notatki z przeglądów.
Zgłaszanie incydentów w trzech krokach
Incydent poważny zgłasza się do właściwego CSIRT przez system S46. NASK opisuje tryb w terminach 24 godzin, 72 godzin i 30 dni.
| Etap | Termin | Co zawiera |
|---|---|---|
| Wczesne ostrzeżenie | do 24 godzin | Pierwsza informacja o incydencie |
| Zgłoszenie incydentu | do 72 godzin | Pełniejszy opis i wstępna ocena |
| Raport końcowy | do 30 dni | Przyczyny, skutki i podjęte działania |
Te terminy są krótkie. Procedurę trzeba więc przygotować i przećwiczyć zawczasu. Dobrze jest ustalić, kto ma konto w S46, kto zastępuje tę osobę w czasie urlopu i jakie dane należy zebrać w pierwszych godzinach.
Najważniejsze daty
Poniższa tabela zbiera terminy opisane przez Gov.pl w omówieniu obowiązków dla podmiotów, które spełniały kryteria w dniu wejścia w życie nowelizacji.
| Data | Co się dzieje |
|---|---|
| 3 kwietnia 2026 r. | Wejście w życie nowelizacji ustawy o KSC |
| 3 października 2026 r. | Koniec terminu na wpis do wykazu KSC |
| 3 kwietnia 2027 r. | Termin wdrożenia obowiązków, w tym SZBI |
| 3 kwietnia 2028 r. | Pierwszy audyt podmiotów kluczowych, które nie były operatorami usług kluczowych |
Po pierwszym audycie podmioty kluczowe powtarzają go co najmniej raz na trzy lata. Aktualne komunikaty i ewentualne zmiany terminów warto śledzić na stronach Ministerstwa Cyfryzacji i Biznes.gov.pl.
Kary i odpowiedzialność kierownictwa
Biznes.gov.pl wskazuje kary administracyjne między innymi za brak zarządzania ryzykiem, brak zabezpieczeń, niezgłoszenie incydentu, brak dokumentacji albo niewykonanie zaleceń. Organy nadzoru mogą też prowadzić kontrole, wydawać nakazy i zlecać audyty. Wysokość kary i jej przesłanki zależą od statusu podmiotu i od przepisów ustawy o KSC.
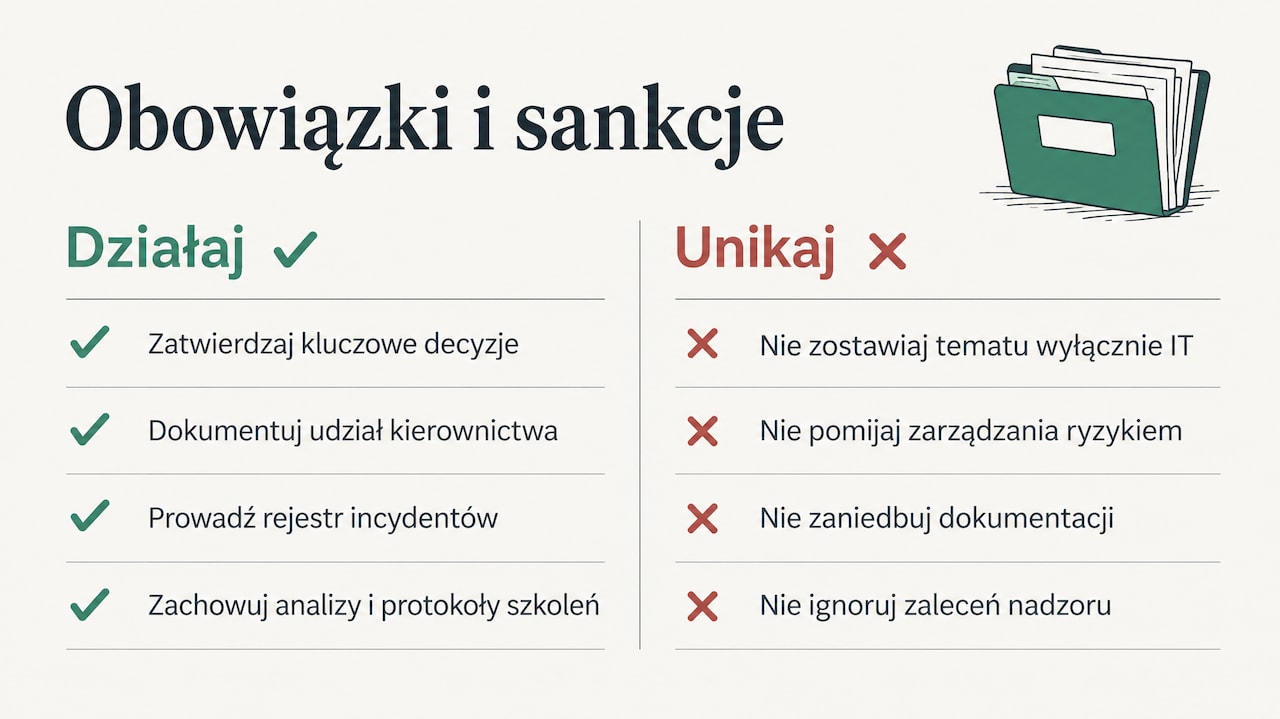
Ważna zmiana dotyczy kierownictwa. Według tego samego serwisu odpowiedzialność może ponieść również kierownik podmiotu. Zarząd nie może więc przekazać tematu działowi IT i o nim zapomnieć. Musi rozumieć obowiązki, zatwierdzać kluczowe decyzje i mieć udokumentowany udział w procesie, w tym w szkoleniach.
Najprostsza ochrona przed sankcjami to porządek w dowodach. Jeśli w każdej chwili możesz pokazać analizę ryzyka, polityki, rejestr incydentów i protokoły szkoleń, kontrola przebiega spokojnie.
ISO 27001 a NIS2
Ustawa wymaga od podmiotów wdrożenia SZBI. Norma ISO 27001 opisuje właśnie taki system, dlatego wiele firm wykorzystuje ją jako szkielet przygotowań do NIS2. Analiza ryzyka, role, procedury, obsługa incydentów, bezpieczeństwo dostawców, ciągłość działania i audyty wewnętrzne pokrywają się w dużej części z wymaganiami ustawy.
Sam certyfikat nie zamyka jednak tematu. Certyfikat dotyczy systemu w określonym zakresie. Nie ustala statusu podmiotu, nie zastępuje wpisu do wykazu KSC i nie gwarantuje zgłoszenia incydentu w terminach z ustawy. Te obowiązki wynikają z polskiego prawa i trzeba je dodać do istniejącego systemu.
Jeśli masz już ISO 27001, zrób to w trzech krokach:
- Zestaw istniejące polityki, procedury, role i rejestry z wymaganiami ustawy o KSC.
- Wypisz luki, na przykład brak procedury zgłoszeń do CSIRT albo brak szkoleń dla zarządu.
- Rozbuduj obecny SZBI o brakujące elementy. Unikniesz w ten sposób drugiego, równoległego zestawu dokumentów.
Jeśli dopiero zaczynasz, bezpłatny test gotowości ISO 27001 pokaże, ile brakuje Ci do uporządkowanego SZBI.
Plan na najbliższe miesiące
Do 3 kwietnia 2027 r. zostało niewiele czasu na wdrożenie, które zwykle wymaga pracy kilku działów. Rozsądna kolejność wygląda tak:
- Potwierdź status i wpis. Sprawdź kategorię podmiotu i upewnij się, że organizacja jest w wykazie KSC.
- Wyznacz odpowiedzialnych. Wskaż osobę, która koordynuje wdrożenie, i członka zarządu, który nad nim czuwa.
- Przeszkol kierownictwo. Zarząd musi rozumieć obowiązki, ponieważ sam może ponieść konsekwencje.
- Zrób inwentaryzację i analizę ryzyka. Spisz systemy, dane, dostawców i zagrożenia. Na tej podstawie wybierzesz zabezpieczenia.
- Przygotuj polityki i procedury. Zacznij od obsługi incydentów i zgłoszeń w S46, bo tu terminy liczy się w godzinach.
- Sprawdź dostawców. Oceń kluczowe firmy zewnętrzne i uzupełnij umowy o wymagania bezpieczeństwa.
- Zaplanuj ciągłość działania. Przygotuj plany awaryjne i przetestuj odtwarzanie kopii zapasowych.
- Przetestuj zabezpieczenia. Testy penetracyjne i badanie podatności pokażą, gdzie system jest słaby, zanim zrobi to atakujący.
- Zbieraj dowody na bieżąco. Każde działanie powinno zostawić ślad, który pokażesz kontrolującemu lub audytorowi.
Podmioty kluczowe powinny już teraz myśleć o audycie z 2028 r. Dobrze prowadzony SZBI i komplet dowodów skracają przygotowania do kilku tygodni.
Jak Guardiso pomaga wdrożyć NIS2
Guardiso to platforma do zarządzania bezpieczeństwem informacji i zgodnością z przepisami. W jednym systemie prowadzisz NIS2, ustawę o KSC, ISO 27001, RODO i DORA. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza tej samej pracy przy kolejnych normach. Gotowe polityki po polsku i po angielsku są dopasowane do polskich przepisów.
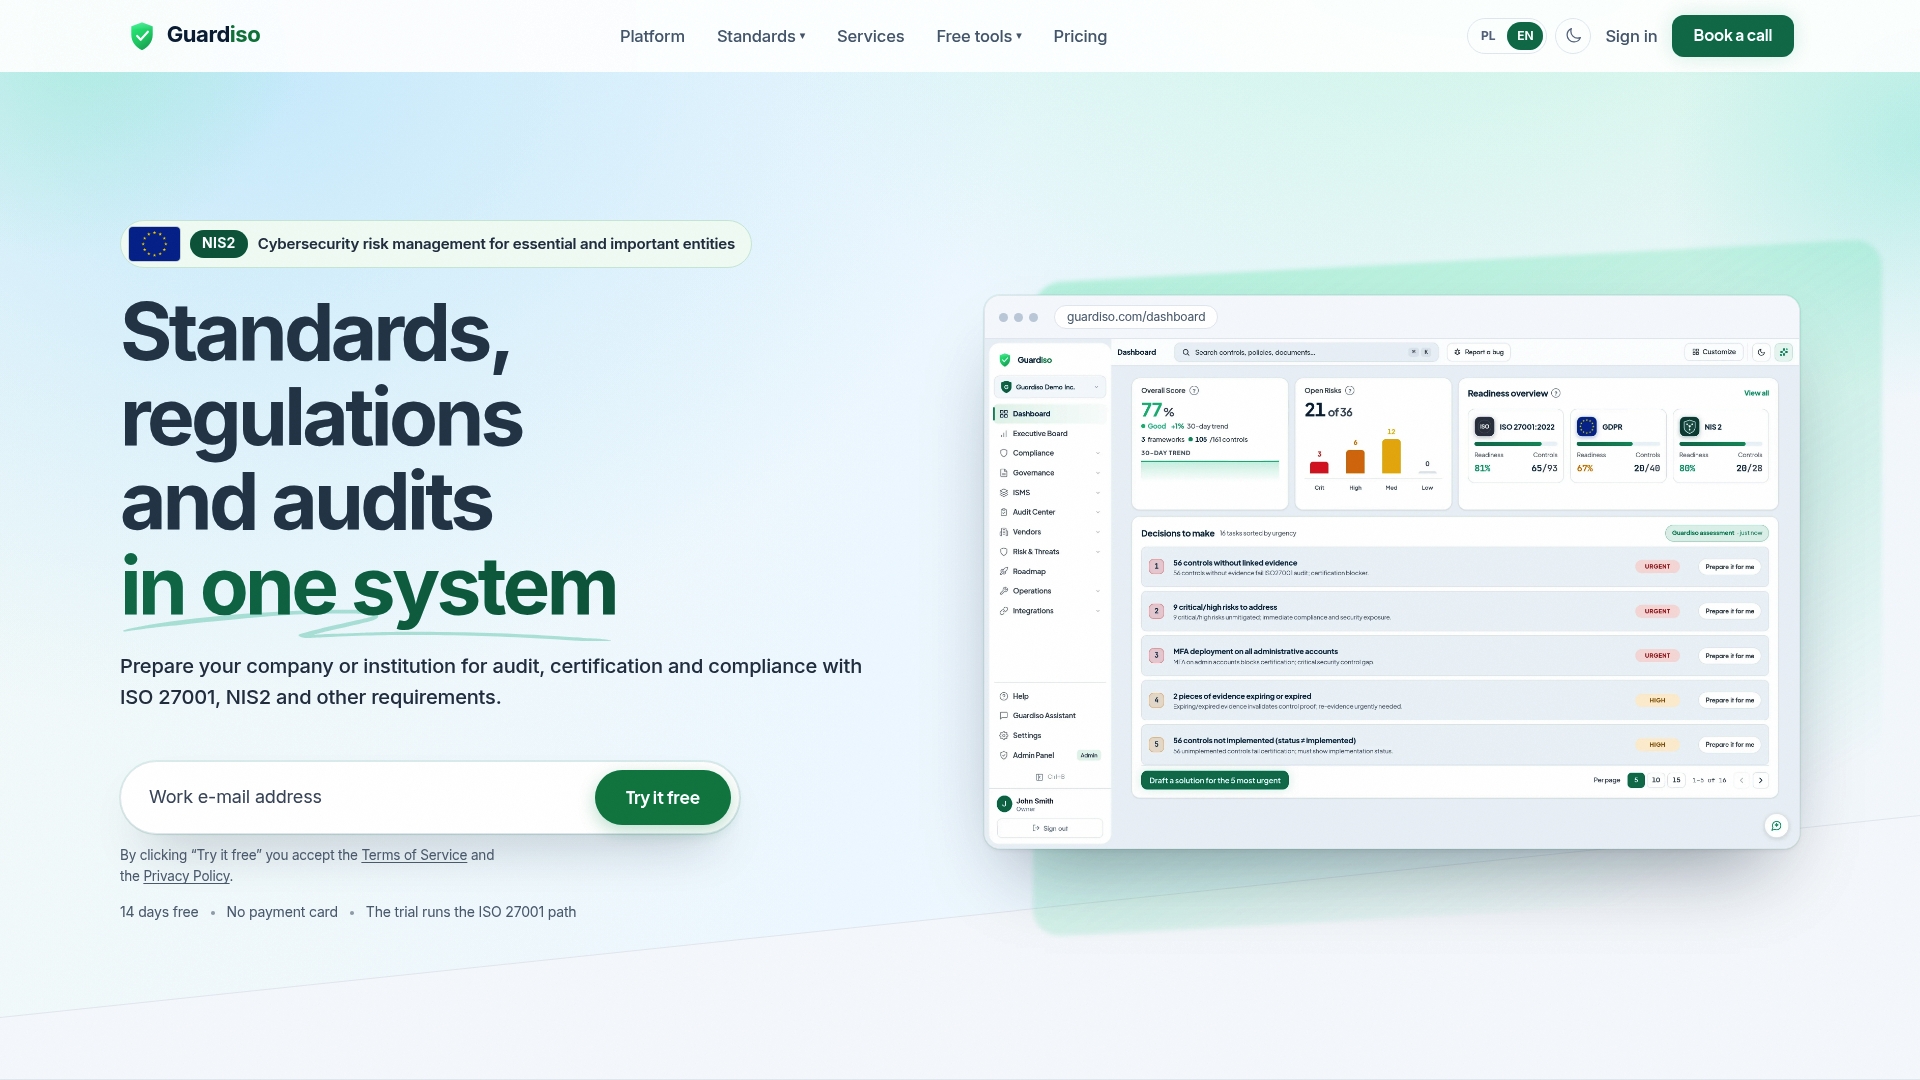
Guardiso pokazuje stan zgodności, ryzyka i zadania do wykonania. Sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi, a przed audytem przygotowuje komplet dowodów dla audytora. Stan zgodności możesz udostępnić klientom i partnerom w portalu bezpieczeństwa. Dane są przechowywane w Unii Europejskiej. Firma Guardiso posiada certyfikat ISO 27001.
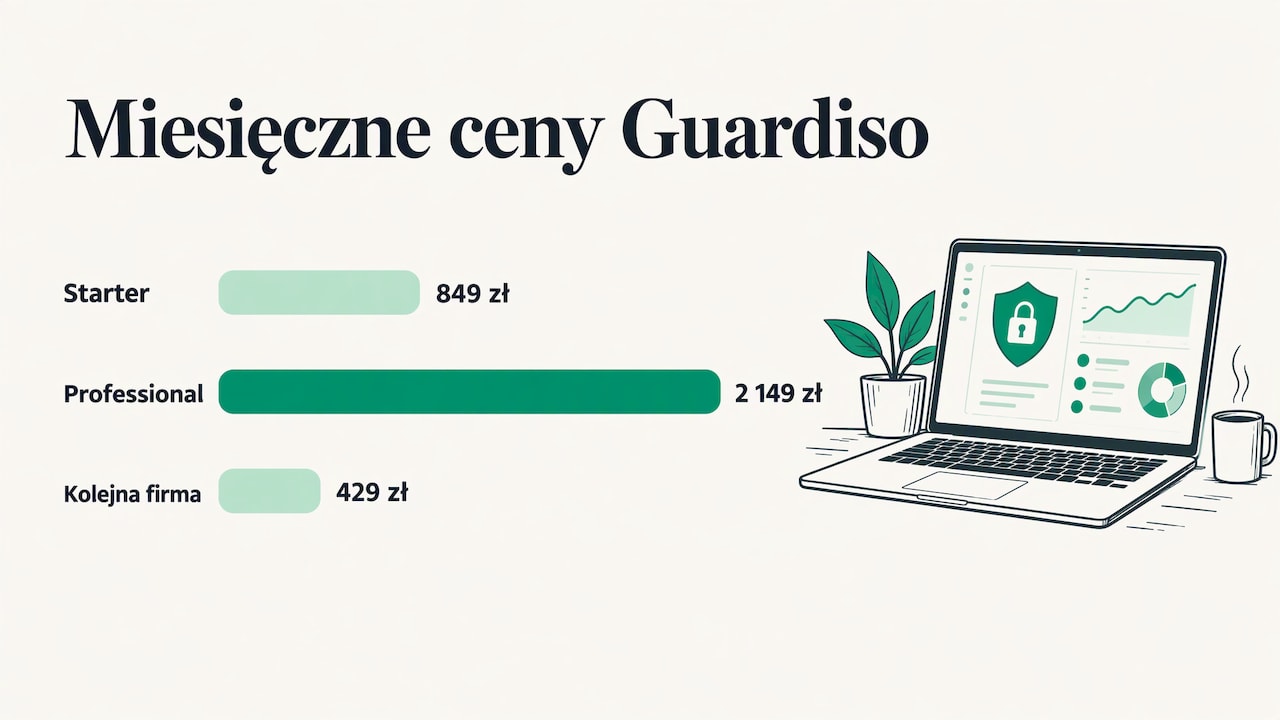
Plany Guardiso zaczynają się od planu Starter za 849 zł miesięcznie. Plan Professional kosztuje 2149 zł miesięcznie, a plan Enterprise wyceniamy indywidualnie. Konsultanci, którzy prowadzą zgodność u kilku klientów, dodają każdą kolejną firmę za 429 zł miesięcznie. Jeśli potrzebujesz wsparcia ekspertów, zamów audyt NIS2 i testy penetracyjne albo skorzystaj z usługi vCISO. Więcej o samym standardzie przeczytasz na naszej stronie o NIS2 i ustawie o KSC.
Najczęściej zadawane pytania
Czy NIS2 dotyczy małych firm?
Zwykle decyduje rodzaj działalności i wielkość przedsiębiorstwa, liczona razem z firmami powiązanymi i partnerskimi. Szczegółowe zasady kwalifikacji zawiera art. 5 ustawy o KSC. Najpierw sprawdź, czy działalność mieści się w załącznikach do ustawy, a potem przeanalizuj wielkość i ten przepis.
Co zrobić, jeśli firma nie złożyła wniosku do wykazu KSC do 3 października 2026 r.?
Jeśli organizacja spełnia kryteria, złóż wniosek jak najszybciej. Brak wpisu jest naruszeniem, za które ustawa przewiduje sankcje. Równolegle rozpocznij wdrożenie obowiązków, bo wpis nie kończy procesu dostosowania.
Czy certyfikat ISO 27001 wystarczy do zgodności z NIS2?
Certyfikat bardzo pomaga, bo potwierdza działający SZBI. Do zgodności z ustawą potrzebne są jednak także wpis do wykazu, procedura zgłaszania incydentów przez S46 i inne obowiązki krajowe. Te elementy dodaje się do istniejącego systemu.
Czym różni się podmiot kluczowy od ważnego?
Obie kategorie mają te same obowiązki merytoryczne. Podmioty kluczowe podlegają szerszemu nadzorowi i muszą przeprowadzać audyt cyberbezpieczeństwa co najmniej raz na trzy lata. Kategorię wyznaczają sektor, rodzaj działalności i wielkość podmiotu.
Źródła
- Komisja Europejska: Dyrektywa NIS2
- NASK: Od wymagań do działania. Praktyczny przewodnik po KSC 2.0
- Gov.pl: Nowelizacja ustawy o KSC. Jak dokonać samoidentyfikacji
- Gov.pl: Nowelizacja ustawy o KSC. Obowiązki podmiotów kluczowych i ważnych
- Ministerstwo Rozwoju i Technologii: Sprawdź, czy Twoja firma podlega KSC
- Biznes.gov.pl: NIS2 w Polsce. Nowe obowiązki firm w ustawie o KSC