
Krajowy system cyberbezpieczeństwa: kogo obejmuje i co nakłada
Krajowy system cyberbezpieczeństwa (KSC) to ustawowo zorganizowana sieć urzędów, zespołów reagowania na incydenty i podmiotów, które świadczą usługi ważne dla państwa i obywateli. Jego podstawą jest ustawa o krajowym systemie cyberbezpieczeństwa z 5 lipca 2018 roku, która określa organizację systemu, obowiązki podmiotów oraz zasady nadzoru i kontroli. Po nowelizacji wdrażającej dyrektywę NIS2, obowiązującej od 3 kwietnia 2026, system obejmuje podmioty kluczowe i ważne z wielu sektorów. Jeśli Twoja firma lub instytucja do nich należy, musisz być wpisana do wykazu, zarządzać ryzykiem, zgłaszać poważne incydenty i przygotować się do audytu. Poniżej wyjaśniamy, jak to sprawdzić i od czego zacząć.
Czym jest krajowy system cyberbezpieczeństwa
KSC to system, który ma zapewnić cyberbezpieczeństwo na poziomie kraju. W praktyce chodzi o to, żeby szpitale, wodociągi, banki, dostawcy energii, operatorzy usług cyfrowych i urzędy działały bez zakłóceń, a incydenty były szybko wykrywane i obsługiwane. Tak cel systemu opisuje aktualny tekst ustawy: niezakłócone świadczenie usług przez podmioty kluczowe i ważne oraz obsługa incydentów.
System tworzą trzy grupy uczestników:
- Podmioty objęte obowiązkami. To firmy i instytucje uznane za kluczowe lub ważne. One wdrażają zabezpieczenia i raportują incydenty.
- Zespoły reagowania na incydenty. Na poziomie krajowym działają CSIRT NASK, CSIRT GOV i CSIRT MON. Obok nich działają zespoły sektorowe, do których w pierwszej kolejności trafiają zgłoszenia z danego sektora.
- Organy właściwe i nadzór. Ustawa przypisuje im kontrolę nad tym, czy podmioty wykonują obowiązki, oraz prawo nakładania kar.
Wspólnym narzędziem systemu jest S46. Według ustawy to przez S46 podmioty rejestrują się w wykazie KSC i raportują incydenty.
Co zmieniła nowelizacja wdrażająca NIS2
Pierwsza wersja ustawy z 2018 roku wdrażała pierwszą dyrektywę NIS i dotyczyła głównie operatorów usług kluczowych oraz dostawców usług cyfrowych. Dyrektywa NIS2 poszła dalej. Jej celem jest, jak podaje materiał rządowy o europejskim i krajowym systemie cyberbezpieczeństwa, zwiększenie cyberodporności krytycznych sektorów publicznych i prywatnych.
Nowelizacja ustawy o KSC przeniosła te zasady do polskiego prawa. Najważniejsze zmiany dla firm i instytucji są cztery:
- Szerszy krąg podmiotów. Zamiast operatorów wyznaczanych decyzją pojawiły się podmioty kluczowe i ważne, które same ustalają, czy spełniają kryteria.
- Samodzielna rejestracja. Część podmiotów musi sama złożyć wniosek o wpis do wykazu KSC.
- Twardsze wymagania dotyczące ryzyka, dostawców i incydentów. Zgłoszenia mają ściśle określone terminy.
- Wyższe kary i osobista odpowiedzialność kierownictwa.
Kogo obejmuje ustawa o KSC
Podmioty kluczowe i podmioty ważne
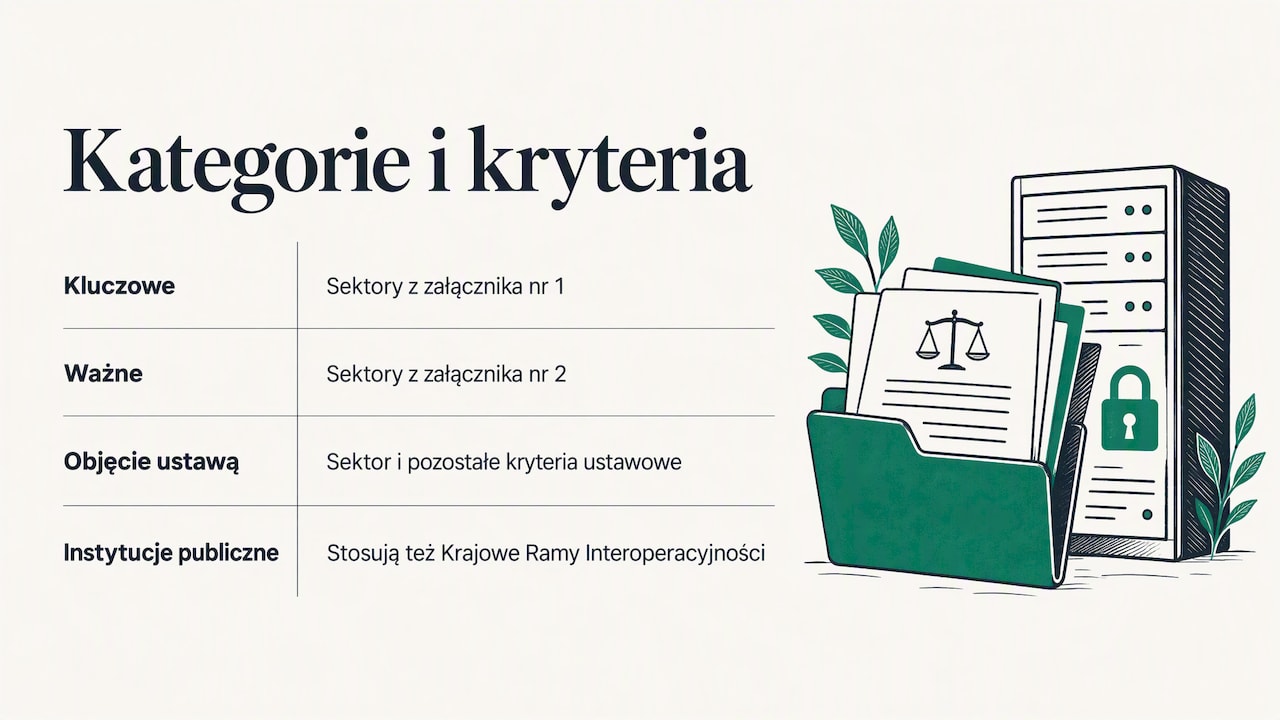
Ustawa dzieli objęte nią organizacje na dwie kategorie. Definicje i kryteria klasyfikacji zawiera art. 5 ustawy wraz z załącznikami. Załącznik nr 1 wymienia sektory kluczowe, a załącznik nr 2 sektory ważne. Kategoria wpływa na zakres nadzoru, wysokość kar i obowiązek audytu.
Jak wyjaśnia Baza wiedzy na gov.pl, objęcie ustawą wymaga co do zasady spełnienia kryterium sektorowego oraz pozostałych kryteriów ustawowych. Sama branża nie przesądza więc o statusie. Trzeba porównać rodzaj prowadzonej działalności z opisami w załącznikach i sprawdzić pozostałe przesłanki.
Dla instytucji publicznych ustawa o KSC zwykle nie jest jedynym źródłem wymagań. Urzędy i jednostki samorządu stosują też Krajowe Ramy Interoperacyjności, które również dotyczą bezpieczeństwa informacji. Warto prowadzić oba zestawy wymagań na wspólnej dokumentacji.
Jak sprawdzić status swojej organizacji
Ustalenie statusu to pierwszy krok, od którego zależą wszystkie terminy. Zalecamy taką kolejność:
- Spisz wszystkie rodzaje działalności, które faktycznie prowadzisz, także te poboczne.
- Porównaj je z sektorami i rodzajami podmiotów z załączników nr 1 i 2 do ustawy.
- Sprawdź pozostałe kryteria ustawowe, w tym te dotyczące wielkości podmiotu.
- Skorzystaj z pre-weryfikacji w serwisie Biznes.gov.pl. Według Bazy wiedzy gov.pl to narzędzie pomaga, ale nie zastępuje analizy przepisów ani formalnego ustalenia statusu.
- Udokumentuj wynik analizy na piśmie, z datą i uzasadnieniem. To pierwszy dowód dla audytora i organu nadzoru.
Szybką ocenę możesz zrobić w naszym bezpłatnym narzędziu Kwalifikator NIS2 i KSC. Pokazuje ono prawdopodobną kategorię podmiotu i obowiązki, które z niej wynikają. Wynik warto potem potwierdzić analizą przepisów, zwłaszcza gdy firma działa w kilku sektorach. Więcej o samej dyrektywie piszemy w przewodniku NIS2: czym jest i kogo dotyczy.
Najważniejsze terminy po nowelizacji
Terminy liczy się od dnia, w którym podmiot spełnił przesłanki uznania za kluczowy lub ważny. Dla organizacji, które spełniały je w dniu wejścia ustawy w życie, kalendarz wygląda tak:
| Etap | Termin | Kogo dotyczy |
|---|---|---|
| Wejście w życie nowelizacji | 3 kwietnia 2026 | wszystkich |
| Wniosek o wpis do wykazu KSC | do 3 października 2026 | podmiotów podlegających samodzielnej rejestracji |
| Wdrożenie obowiązków i korzystanie z S46 | do 3 kwietnia 2027 | podmiotów kluczowych i ważnych |
| Pierwszy audyt | do 3 kwietnia 2028 | podmiotów kluczowych, które nie były operatorami usług kluczowych |
| Możliwość nakładania większości kar | po 2 latach od wejścia w życie | podmiotów kluczowych i ważnych |
Źródła terminów: Ministerstwo Cyfryzacji o obowiązkach podmiotów kluczowych i ważnych (wpis i audyt). Termin wdrożenia obowiązków i korzystania z S46 podaje Baza wiedzy CERT Polska, a zasady kar opisujemy niżej, razem ze źródłami.
Jeśli Twoja organizacja nie złożyła jeszcze wniosku, a powinna, zrób to możliwie szybko. Brak wpisu utrudnia też wykonanie kolejnych obowiązków, bo zgłoszenia incydentów również idą przez S46.
Obowiązki podmiotów kluczowych i ważnych
Ministerstwo opisuje przygotowanie do KSC jako zestaw powiązanych działań. Według gov.pl obejmuje ono wdrożenie procedur bezpieczeństwa, zarządzanie ryzykiem, przygotowanie procedur obsługi incydentów, uwzględnienie bezpieczeństwa dostawców i ciągłości działania oraz wyznaczenie osób odpowiedzialnych.
Zarządzanie ryzykiem i procedury bezpieczeństwa
Podstawą jest systematyczna ocena ryzyka. Organizacja identyfikuje systemy i informacje, od których zależą jej usługi, ocenia zagrożenia i dobiera zabezpieczenia proporcjonalne do ryzyka. Wynik tej pracy trafia do rejestru ryzyka i planu postępowania z ryzykiem. Na tej podstawie powstają polityki i procedury: kontrola dostępu, zarządzanie kopiami zapasowymi, aktualizacje, bezpieczeństwo kont uprzywilejowanych i szkolenia pracowników.
Wiele firm opiera tę pracę na normie ISO 27001, bo opisuje ona kompletny system zarządzania bezpieczeństwem informacji. Jeśli prowadzisz już ten system, dużą część pracy masz za sobą. Wystarczy zmapować istniejące zabezpieczenia na wymagania ustawy. Szczegóły normy opisujemy na stronie o wdrożeniu ISO 27001.
Dostawcy i ciągłość działania
Ustawa każe patrzeć szerzej niż na własną infrastrukturę. Dostawca chmury, firma utrzymująca systemy czy producent oprogramowania mogą stać się źródłem incydentu. Dlatego potrzebny jest rejestr dostawców, ocena ich znaczenia dla usług oraz wymagania bezpieczeństwa wpisane do umów. Drugi element to ciągłość działania: plan, który mówi, jak przywrócić usługi po awarii lub ataku, kto podejmuje decyzje i jak szybko.
Dla firm od 10 do 250 osób to także sprawa handlowa. Duzi klienci objęci KSC sami muszą oceniać dostawców, więc coraz częściej proszą o dowody zabezpieczeń w zapytaniach ofertowych i ankietach bezpieczeństwa.
Odpowiedzialność kierownictwa
Nowelizacja wprost obciąża kierownika podmiotu. Za niewykonywanie obowiązków grozi mu osobista kara, która według wnp.pl może wynieść do 300% miesięcznego wynagrodzenia. Zarząd nie może więc traktować cyberbezpieczeństwa jako wyłącznie sprawy działu IT. Powinien zatwierdzać politykę i ocenę ryzyka, przeglądać stan wdrożenia oraz znać obowiązki wynikające z ustawy.
Zgłaszanie incydentów: kto, gdzie i kiedy
Procedura zgłaszania poważnego incydentu ma sztywne terminy. Według Bazy wiedzy CERT Polska wygląda to tak:
- Wczesne ostrzeżenie. Składasz je w ciągu 24 godzin od wykrycia poważnego incydentu.
- Zgłoszenie incydentu. Przekazujesz je w ciągu 72 godzin od wykrycia.
- Sprawozdanie końcowe. Składasz je w ciągu miesiąca od zgłoszenia. Jeśli obsługa incydentu trwa dłużej, sprawozdanie przekazujesz w ciągu miesiąca od jej zakończenia.
Zgłoszenia kierujesz przez system S46 do właściwego zespołu CSIRT sektorowego. Jeśli dla Twojego sektora takiego zespołu nie ma, zgłoszenie trafia do właściwego CSIRT poziomu krajowego: NASK, GOV lub MON.
Doba mija szybko, zwłaszcza w nocy lub w weekend. Dlatego procedurę warto spisać zawczasu. Powinna wskazywać, kto ocenia, czy incydent jest poważny, kto ma dostęp do S46 i kto zatwierdza treść zgłoszenia. Raz w roku warto przećwiczyć ją na scenariuszu, na przykład ataku ransomware na serwer plików.
Kary za niewykonanie obowiązków
Ustawa przewiduje administracyjne kary pieniężne zależne od kategorii podmiotu. Według Bankier.pl wynoszą one:
| Kategoria | Kara minimalna | Kara maksymalna |
|---|---|---|
| Podmiot kluczowy | 20 000 zł | 10 milionów euro albo 2% przychodów |
| Podmiot ważny | 15 000 zł | 7 milionów euro albo 1,4% przychodów |
Za najpoważniejsze naruszenia kara może wynieść do 100 milionów złotych, a kierownikowi grozi osobna kara. Tak podaje cytowany wyżej wnp.pl. Ustawodawca dał jednak czas na przygotowanie: administracyjne kary za brak realizacji obowiązków będzie można nałożyć po raz pierwszy po upływie 2 lat od wejścia ustawy w życie. Ten okres warto wykorzystać na spokojne wdrożenie. Audyt i kontrola opierają się na dowodach, więc to je trzeba zgromadzić.
Jak przygotować organizację krok po kroku
Poniższy plan sprawdza się w firmach i instytucjach, które zaczynają od zera lub mają tylko część dokumentacji:
- Ustal status i zarejestruj się. Udokumentuj analizę kryteriów. Jeśli podlegasz samodzielnej rejestracji, złóż wniosek o wpis do wykazu w S46.
- Wyznacz odpowiedzialnych. Wskaż osobę koordynującą cyberbezpieczeństwo, osoby kontaktowe dla CSIRT i członka zarządu nadzorującego wdrożenie.
- Zinwentaryzuj zasoby. Spisz systemy, dane, usługi i dostawców, od których zależy Twoja działalność.
- Oceń ryzyko. Przeprowadź analizę, przyjmij plan postępowania z ryzykiem i zatwierdź go na poziomie kierownictwa.
- Przygotuj polityki i procedury. Zacznij od procedury obsługi incydentów, kontroli dostępu, kopii zapasowych i ciągłości działania.
- Sprawdź zabezpieczenia w praktyce. Testy penetracyjne i badanie podatności pokażą, czy zabezpieczenia działają tak, jak opisuje je dokumentacja.
- Przeszkol ludzi. Osobno pracowników i osobno kierownictwo, z listą obecności i materiałami.
- Zrób audyt wewnętrzny. Porównaj stan faktyczny z wymaganiami i usuń luki przed audytem zewnętrznym.
Jakie dowody pokażą zgodność audytorowi i klientowi
Audytor, organ nadzoru i klient oceniają to, co da się pokazać. Przygotuj teczkę dowodów, która obejmuje co najmniej:
- analizę statusu podmiotu i potwierdzenie wpisu do wykazu,
- politykę bezpieczeństwa informacji zatwierdzoną przez kierownictwo,
- rejestr zasobów, rejestr ryzyka i plan postępowania z ryzykiem,
- procedurę obsługi incydentów, rejestr incydentów i zapisy z ćwiczeń,
- rejestr dostawców z oceną ich znaczenia i zapisami umownymi,
- plan ciągłości działania i wyniki testów odtwarzania kopii,
- raporty z testów penetracyjnych oraz plan usunięcia podatności,
- listy obecności i materiały ze szkoleń,
- raport z audytu wewnętrznego i protokoły z przeglądu kierownictwa.
Najwięcej czasu zabiera zwykle aktualność dowodów. Zrzut ekranu sprzed roku nie dowodzi, że dziś kopie zapasowe działają. Dlatego dowody warto zbierać na bieżąco przez cały rok.
Jak Guardiso pomaga prowadzić zgodność z KSC
Guardiso to platforma, w której prowadzisz ustawę o KSC, NIS2, ISO 27001, RODO i DORA w jednym miejscu. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc nie powtarzasz pracy przy kolejnych wymaganiach. Guardiso pokazuje stan zgodności, ryzyka i zadania do wykonania, sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi, a przed audytem przygotowuje komplet dowodów dla audytora.
Masz do dyspozycji gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów, oraz portal bezpieczeństwa, w którym udostępniasz stan zgodności klientom i partnerom. Dane przechowujemy wyłącznie w Unii Europejskiej, a szczegóły ochrony opisujemy na stronie bezpieczeństwo w Guardiso. Firma Guardiso posiada certyfikat ISO 27001. Plan Starter kosztuje 849 zł miesięcznie, a Professional 2149 zł miesięcznie. Konsultanci dodają każdą kolejną firmę za 429 zł miesięcznie. Pełne zestawienie znajdziesz w cenniku Guardiso. Jeśli potrzebujesz wsparcia ekspertów, zamów audyt NIS2 i testy penetracyjne albo wsparcie vCISO.
Najczęstsze pytania
Czy mała firma może podlegać ustawie o KSC?
Tak, choć zależy to od sektora i pozostałych kryteriów ustawowych. Status trzeba ustalić na podstawie art. 5 ustawy i załączników nr 1 i 2. Nawet jeśli Twoja firma nie podlega ustawie, klienci objęci KSC mogą wymagać od niej dowodów zabezpieczeń jako od dostawcy.
Co zrobić, jeśli termin wpisu do wykazu już minął?
Złóż wniosek w S46 jak najszybciej i udokumentuj, kiedy ustaliłeś swój status. Równolegle zacznij wdrażać obowiązki, bo dla podmiotów spełniających kryteria od 3 kwietnia 2026 termin na ich realizację upływa 3 kwietnia 2027.
Czy certyfikat ISO 27001 wystarcza do zgodności z KSC?
Certyfikat ISO 27001 daje solidną podstawę, bo obejmuje zarządzanie ryzykiem, polityki i audyty. Ustawa ma jednak własne wymagania, takie jak wpis do wykazu i zgłaszanie incydentów przez S46 w określonych terminach. Najlepiej zmapować istniejący system na wymagania ustawy i uzupełnić brakujące elementy.
Do kogo zgłasza się incydent?
Do właściwego zespołu CSIRT sektorowego, a jeśli go nie ma, do CSIRT NASK, CSIRT GOV lub CSIRT MON. Zgłoszenia przekazuje się przez system S46, zaczynając od wczesnego ostrzeżenia w ciągu 24 godzin od wykrycia.
Źródła
Ustawa o krajowym systemie cyberbezpieczeństwa, tekst w ELI Europejski i Krajowy System Cyberbezpieczeństwa, gov.pl Nowelizacja ustawy o KSC: kogo obejmuje, Baza wiedzy gov.pl Sprawdź, czy Twoja firma podlega KSC, gov.pl Obowiązki podmiotów kluczowych i ważnych, Ministerstwo Cyfryzacji Zgłoszenie incydentu, Baza wiedzy CERT Polska Sejm uchwalił nowelizację ustawy o KSC, Bankier.pl Rewolucja w cyberbezpieczeństwie, wnp.pl