
Co to jest GRC? Ład, ryzyko i zgodność w praktyce
GRC to skrót od angielskich słów governance, risk i compliance. Po polsku oznacza ład organizacyjny, zarządzanie ryzykiem i zgodność z przepisami. W praktyce GRC to sposób prowadzenia firmy lub instytucji, w którym decyzje kierownictwa, ocena ryzyka i wymagania prawne tworzą jeden proces. Dzięki temu wiesz, kto za co odpowiada, co ci zagraża i jak wykazać, że spełniasz ISO 27001, RODO, NIS2 czy ustawę o krajowym systemie cyberbezpieczeństwa (dalej: ustawa o KSC). Poniżej wyjaśniamy każdy z trzech filarów, pokazujemy, jak działają razem, i podpowiadamy, od czego zacząć.
Skąd się wziął skrót GRC
Pojęcie GRC ukształtowała organizacja OCEG (Open Compliance and Ethics Group), która użyła go w 2002 roku. Według OCEG ład, ryzyko i zgodność to kompetencje, które muszą działać razem. Celem jest zdolność do niezawodnego osiągania celów, radzenia sobie z niepewnością i działania z zachowaniem uczciwości. OCEG nazywa to „Principled Performance”.
W praktyce GRC to podejście, w którym trzy grupy działań przestają pracować osobno. Dział IT, inspektor ochrony danych, kontroler wewnętrzny i zarząd korzystają z tych samych informacji o ryzyku i z tych samych dowodów.
W wielu firmach od 10 do 250 osób te obszary rozwijały się przypadkowo. Polityka bezpieczeństwa powstała pod audyt klienta. Rejestr czynności przetwarzania przygotowano przy wdrażaniu RODO. Analiza ryzyka leży w osobnym arkuszu. Każdy z tych elementów jest potrzebny, ale bez wspólnego porządku ta sama praca wykonywana jest kilka razy. Podejście GRC usuwa ten problem.
Governance: kto decyduje i kto odpowiada
Governance, czyli ład organizacyjny, określa, jak organizacja jest kierowana i nadzorowana. Obejmuje cele, strukturę odpowiedzialności, zasady raportowania do kierownictwa, polityki oraz sposób mierzenia wyników. W bezpieczeństwie informacji governance odpowiada na pytania: kto zatwierdza polityki, kto akceptuje ryzyko, kto podejmuje decyzje o budżecie i jak często zarząd dostaje informację o stanie zabezpieczeń.
Przepisy unijne mówią o tym wprost. Dyrektywa NIS2 w art. 20 wymaga, żeby organy zarządzające podmiotów kluczowych i ważnych zatwierdzały środki zarządzania ryzykiem w cyberbezpieczeństwie i nadzorowały ich wdrażanie. Członkowie tych organów mają też przechodzić szkolenia. Podobnie rozporządzenie DORA w art. 5 nakłada na organ zarządzający podmiotu finansowego ostateczną odpowiedzialność za zarządzanie ryzykiem związanym z ICT.
W praktyce dobry ład organizacyjny w małej lub średniej firmie to kilka konkretnych elementów:
- przypisane role, na przykład właściciel każdego ryzyka i właściciel każdej polityki,
- polityki zatwierdzone przez kierownictwo i przeglądane w stałym rytmie,
- regularny raport dla zarządu o ryzykach, incydentach i postępie prac,
- jasna ścieżka decyzji, gdy ryzyko przekracza przyjęty poziom.
Zarządzanie ryzykiem: od rejestru do decyzji
Zarządzanie ryzykiem to drugi filar GRC. Jego podstawą jest norma ISO 31000, która podaje wytyczne zarządzania ryzykiem dla organizacji dowolnej wielkości i branży. W bezpieczeństwie informacji proces ten opisuje też ISO/IEC 27001 i powiązana z nią ISO/IEC 27005.
Proces ma zwykle kilka etapów:
- Identyfikacja. Ustalasz, co chronisz i co może się stać. Aktywami są dane, systemy, ludzie, dostawcy i procesy.
- Analiza. Oceniasz prawdopodobieństwo zdarzenia i jego skutki. Wiele organizacji korzysta z prostej macierzy, w której ryzyko wynika z prawdopodobieństwa i skutku.
- Ocena. Porównujesz wynik z poziomem ryzyka, który kierownictwo uznało za akceptowalny.
- Postępowanie z ryzykiem. Ryzyko można ograniczyć zabezpieczeniem, przenieść, na przykład na ubezpieczyciela, unikać go albo świadomie zaakceptować.
- Monitorowanie i przegląd. Ryzyka zmieniają się razem z firmą, więc rejestr wymaga regularnej aktualizacji.
Ministerstwo Cyfryzacji opisuje to samo podejście w poradniku o zarządzaniu cyberbezpieczeństwem. Organizacja powinna ustalić, co wymaga ochrony, ocenić zagrożenia i ich wpływ, określić odpowiedzialność personelu, a zabezpieczenia dobierać na podstawie wyników analizy ryzyka. Najważniejsze ryzyka i incydenty powinny być regularnie omawiane przez kierownictwo. W tym miejscu zarządzanie ryzykiem łączy się z governance.
Compliance: zgodność, którą trzeba umieć wykazać
Compliance to zgodność działalności z prawem, normami, umowami i wewnętrznymi zasadami. W polskiej praktyce compliance rozumie się także jako zarządzanie ryzykiem braku zgodności, które uzupełnia zarządzanie ryzykiem w całej organizacji. Taki model opisuje przykład PKP Energetyka omówiony w kwartalniku Instytutu Compliance.
Samo spełnianie wymagań nie wystarczy. Trzeba umieć to udowodnić. RODO w art. 5 ust. 2 wprowadza zasadę rozliczalności: administrator odpowiada za przestrzeganie zasad ochrony danych i musi być w stanie wykazać ich przestrzeganie. Ten sam wzorzec znajdziesz w NIS2, DORA i ustawie o KSC. Organ nadzoru, klient lub audytor zapyta o polityki, rejestry, protokoły z przeglądów i ślady wykonania zadań.
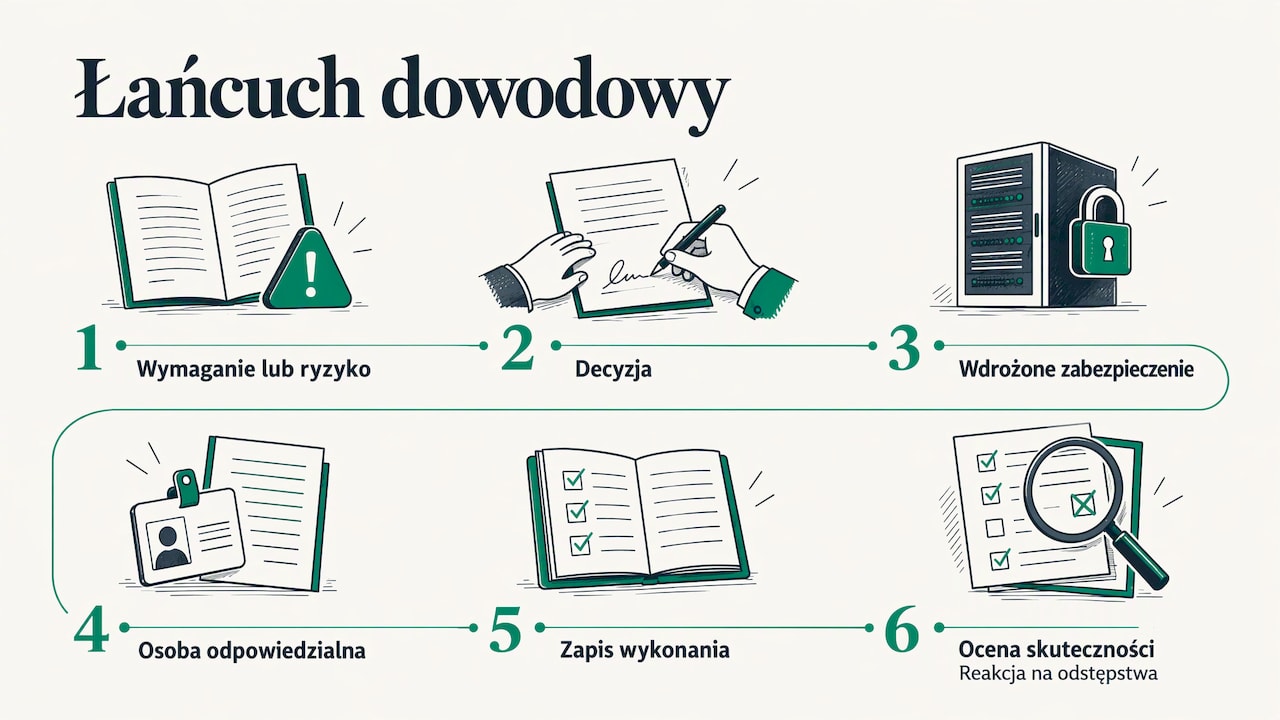
Dlatego w GRC dowód jest równie ważny jak samo zabezpieczenie. Dobry materiał dowodowy tworzy łańcuch: wymaganie lub ryzyko, decyzja, wdrożone zabezpieczenie, osoba odpowiedzialna, zapis wykonania, ocena skuteczności i reakcja na odstępstwa. Gdy któregoś ogniwa brakuje, dokumentacja opisuje stan, którego nie da się potwierdzić.
Jak trzy filary działają razem
Siła GRC polega na tym, że jedno działanie spełnia wymagania kilku regulacji. Przykład: procedura obsługi incydentów. Opracowujesz ją raz, przypisujesz właściciela, ćwiczysz ją i zapisujesz wyniki. Ten sam dokument i te same zapisy odpowiadają na wymagania ISO 27001, NIS2, RODO i DORA.
Tabela pokazuje, gdzie te same obszary pojawiają się w aktach prawnych i normach.
| Obszar | ISO/IEC 27001 | Dyrektywa NIS2 | RODO | DORA |
|---|---|---|---|---|
| Analiza ryzyka | szacowanie i postępowanie z ryzykiem (pkt 6.1 i 8.2) | art. 21 ust. 2 lit. a | art. 32 i art. 35 | art. 6 i art. 8 |
| Incydenty | zabezpieczenia z załącznika A dotyczące incydentów | art. 21 ust. 2 lit. b oraz art. 23 | art. 33 i art. 34 | art. 17 i art. 19 |
| Ciągłość działania | zabezpieczenia z załącznika A dotyczące ciągłości | art. 21 ust. 2 lit. c | art. 32 ust. 1 lit. b i c | art. 11 |
| Dostawcy | zabezpieczenia z załącznika A dotyczące dostawców | art. 21 ust. 2 lit. d | art. 28 | art. 28 |
| Odpowiedzialność kierownictwa | pkt 5 (przywództwo) | art. 20 | art. 24 | art. 5 |
Terminy zgłaszania incydentów pokazują, czemu wspólny proces ma sens. NIS2 w art. 23 przewiduje wczesne ostrzeżenie w ciągu 24 godzin od wykrycia poważnego incydentu, zgłoszenie w ciągu 72 godzin i sprawozdanie końcowe najpóźniej miesiąc po zgłoszeniu. RODO w art. 33 daje administratorowi 72 godziny na zgłoszenie naruszenia ochrony danych osobowych organowi nadzorczemu, jeżeli to możliwe. Jeden incydent może uruchomić oba obowiązki naraz. Firma, która ma jedną procedurę i jeden rejestr, nie traci wtedy czasu na ustalanie, kto co zgłasza.
Co to jest system GRC
System GRC to oprogramowanie, które zastępuje rozproszone arkusze, foldery i maile. Trzyma w jednym miejscu wymagania, polityki, ryzyka, zadania i dowody. Typowe funkcje to:
- biblioteka wymagań z norm i przepisów oraz mapowanie, które pokazuje, że jedno zabezpieczenie spełnia kilka wymagań,
- rejestr ryzyk z właścicielami, oceną i planem postępowania,
- polityki i procedury z wersjonowaniem i śladem zatwierdzenia,
- zadania i przypomnienia, żeby przeglądy i szkolenia odbywały się w terminie,
- zbieranie dowodów, także automatycznie z narzędzi używanych w firmie,
- audyty wewnętrzne i obsługa niezgodności,
- raporty i pulpit stanu zgodności dla zarządu, klientów i audytorów.
Na rynku działają duże pakiety dla korporacji, rozwiązania wbudowane w systemy ERP oraz platformy tworzone z myślą o mniejszych organizacjach. Dla firmy od 10 do 250 osób najważniejsze jest, czy narzędzie obsługuje przepisy, które ją obejmują, i czy zespół zdoła je prowadzić bez rozbudowanego działu compliance.
GRC a ISO 27001, NIS2 i ustawa o KSC
ISO/IEC 27001 określa wymagania dla systemu zarządzania bezpieczeństwem informacji (SZBI). Norma sama jest przykładem podejścia GRC. Wymaga zaangażowania kierownictwa, oceny ryzyka, doboru zabezpieczeń, monitorowania i ciągłego doskonalenia. Więcej o samej normie przeczytasz w naszym omówieniu normy ISO 27001.
Dyrektywa NIS2 w art. 21 wymaga od podmiotów kluczowych i ważnych odpowiednich i proporcjonalnych środków zarządzania ryzykiem. Lista obejmuje między innymi politykę analizy ryzyka, obsługę incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw, ocenę skuteczności środków, cyberhigienę i szkolenia, kryptografię, kontrolę dostępu oraz uwierzytelnianie wieloskładnikowe. Opisujemy to szerzej w artykule o tym, czym jest NIS2.
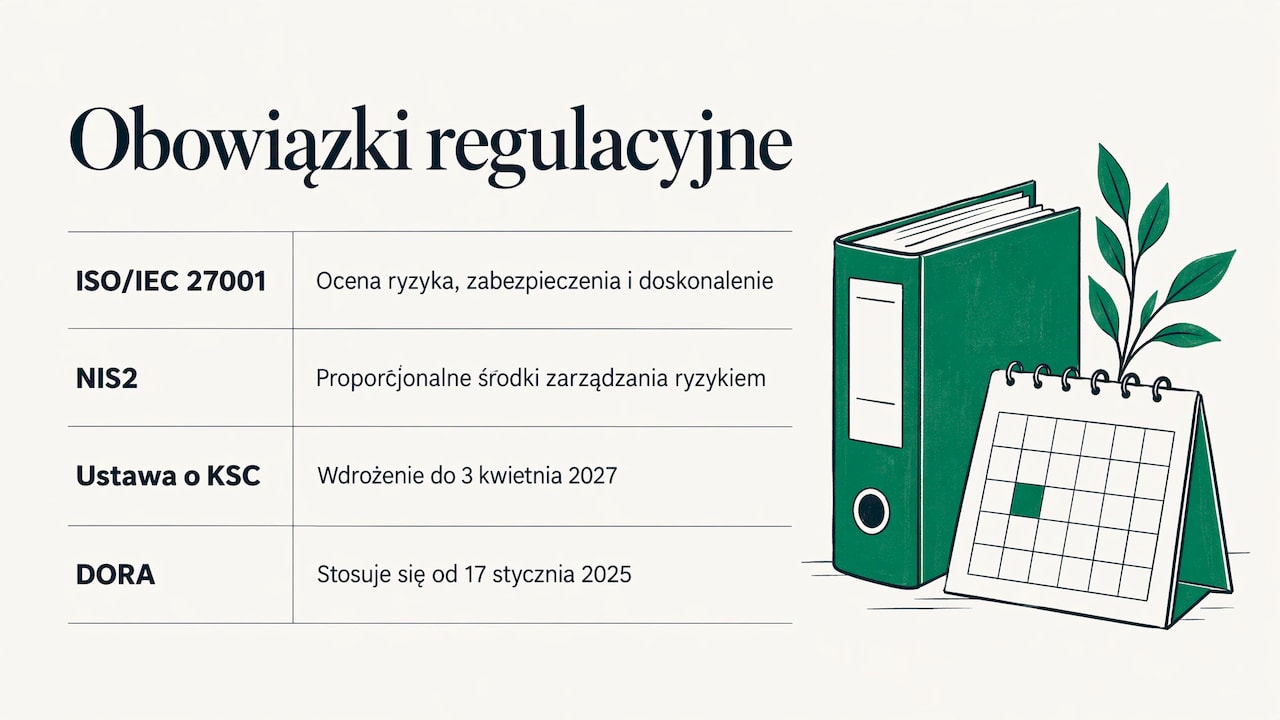
W Polsce NIS2 wdraża nowelizacja ustawy o KSC. Według Ministerstwa Cyfryzacji podmioty kluczowe i ważne muszą wpisać się do wykazu podmiotów, podłączyć się do systemu S46 i wdrożyć nowe obowiązki. Należą do nich system zarządzania bezpieczeństwem informacji, zgłaszanie incydentów i wyznaczenie osób odpowiedzialnych. Ustawa wyznaczyła na wdrożenie tych obowiązków termin 3 kwietnia 2027 roku. Podmioty kluczowe przeprowadzają też audyt cyberbezpieczeństwa, a kolejne audyty co najmniej raz na trzy lata. Aktualne terminy dla twojej kategorii sprawdzisz na stronie ministerstwa.
Certyfikat ISO 27001 daje mocną podstawę do spełnienia tych wymagań, ale ustawa o KSC dodaje własne obowiązki, terminy i organy. Podejście GRC pozwala połączyć oba światy: jeden rejestr ryzyk, jeden zestaw polityk i jedno mapowanie, które pokazuje, które elementy SZBI realizują konkretne obowiązki ustawowe. Jeżeli nie wiesz, czy twoja organizacja jest podmiotem kluczowym czy ważnym, sprawdź to w naszym kwalifikatorze NIS2 i KSC. Jednostki publiczne znajdą też omówienie Krajowych Ram Interoperacyjności.
Firmy finansowe mają dodatkowo DORA. Rozporządzenie stosuje się od 17 stycznia 2025 roku i wymaga ram zarządzania ryzykiem ICT, zarządzania incydentami, testów odporności oraz nadzoru nad dostawcami usług ICT.
Jak zacząć wdrażać GRC w swojej organizacji
Ten plan sprawdza się zarówno w firmie, która przygotowuje się do certyfikacji, jak i w instytucji objętej ustawą o KSC.
- Ustal zakres regulacji. Spisz przepisy i normy, które cię obejmują lub których oczekują klienci: ISO 27001, RODO, NIS2, ustawa o KSC, DORA, Krajowe Ramy Interoperacyjności.
- Wyznacz role. Wskaż osobę, która koordynuje prace, właścicieli procesów i członka zarządu, który zatwierdza decyzje o ryzyku.
- Zinwentaryzuj aktywa. Spisz systemy, dane, dostawców i procesy, od których zależy działalność.
- Przeprowadź pierwszą analizę ryzyka. Wystarczy prosta skala prawdopodobieństwa i skutku. Ważne, żeby kierownictwo określiło akceptowalny poziom ryzyka.
- Zmapuj wymagania. Połącz wymagania różnych regulacji ze wspólnymi zabezpieczeniami. Tu najszybciej zobaczysz, ile pracy możesz wykonać raz zamiast kilka razy.
- Zbieraj dowody na bieżąco. Zapisuj przeglądy, szkolenia, testy kopii zapasowych i decyzje w chwili, gdy się odbywają. Przed audytem masz wtedy gotowy komplet.
- Raportuj i przeglądaj. Ustal stały rytm, na przykład kwartalny przegląd ryzyk z zarządem i roczny audyt wewnętrzny.
Jeżeli przygotowujesz się do certyfikacji, zacznij od bezpłatnego testu gotowości do ISO 27001. Pokaże ci, które obszary wymagają najwięcej pracy.
GRC w jednym systemie z Guardiso
Guardiso to platforma GRC, w której firma prowadzi ISO 27001, RODO, NIS2, ustawę o KSC, DORA i własne standardy. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza tej samej pracy. Guardiso pokazuje stan zgodności, ryzyka i zadania do wykonania, a przed audytem przygotowuje komplet dowodów dla audytora.
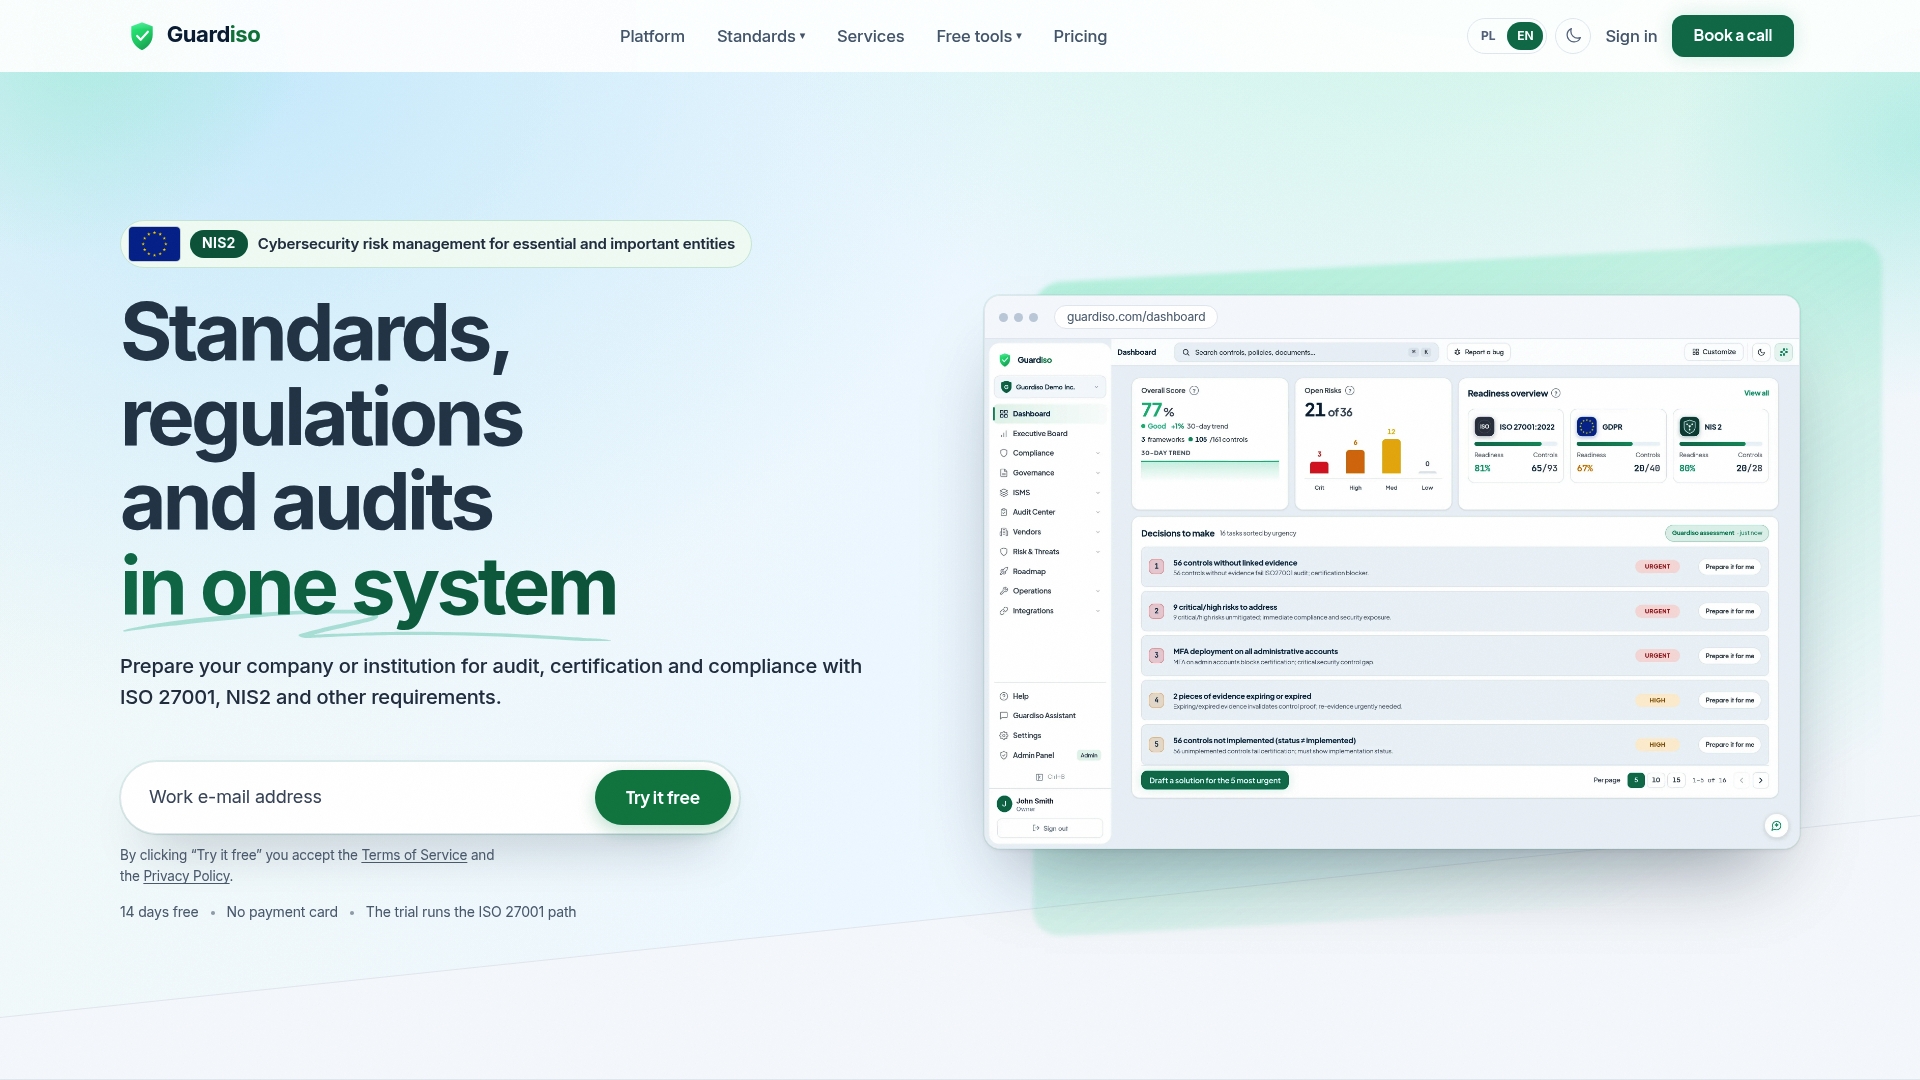
Guardiso sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi. Daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów. Stan zgodności udostępnisz klientom i partnerom w portalu bezpieczeństwa. Dane przechowujemy w Unii Europejskiej. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Konsultanci, którzy prowadzą zgodność u kilku klientów, dodają każdą kolejną firmę za 429 zł miesięcznie. Szczegóły znajdziesz w cenniku Guardiso. Jeżeli brakuje ci osoby, która poprowadzi bezpieczeństwo w firmie, skorzystaj z usługi vCISO.
Najczęstsze pytania
Czy GRC jest obowiązkowe?
Przepisy nie nakazują wdrożenia GRC pod tą nazwą. Wymagają jednak tego, co GRC porządkuje: odpowiedzialności kierownictwa, analizy ryzyka i możliwości wykazania zgodności. Takie obowiązki wynikają z RODO, NIS2, ustawy o KSC i DORA.
Czym GRC różni się od compliance?
Compliance to jeden z trzech filarów GRC i dotyczy zgodności z przepisami oraz normami. GRC łączy go z ładem organizacyjnym i zarządzaniem ryzykiem. Dzięki temu decyzje o zgodności wynikają z oceny ryzyka i są zatwierdzane przez kierownictwo.
Czy mała firma potrzebuje systemu GRC?
Firma, która musi wykazać zgodność przed klientem, audytorem lub organem, szybko odczuwa koszt arkuszy i rozproszonych dokumentów. System GRC porządkuje wymagania, zadania i dowody, a mapowanie pozwala wykorzystać tę samą pracę przy kilku normach. Im więcej regulacji cię obejmuje, tym większy jest ten zysk.
Od czego zacząć wdrażanie GRC?
Zacznij od ustalenia, które przepisy i normy cię obejmują. Potem wyznacz role, spisz aktywa i przeprowadź pierwszą analizę ryzyka. Dopiero na tej podstawie dobieraj zabezpieczenia i polityki.
Źródła
- OCEG: What is GRC
- Dyrektywa NIS2 (UE) 2022/2555, EUR-Lex
- Rozporządzenie DORA (UE) 2022/2554, EUR-Lex
- RODO (UE) 2016/679, EUR-Lex
- ISO 31000 Risk management, ISO
- ISO/IEC 27001, ISO
- Od wymagań do działania: zarządzanie cyberbezpieczeństwem, gov.pl
- Nowelizacja ustawy o KSC: obowiązki podmiotów kluczowych i ważnych, Ministerstwo Cyfryzacji
- Kwartalnik Compliance 2/2018, Instytut Compliance