
Audyt RODO w firmie: zakres, przebieg i lista dokumentów
Audyt RODO to uporządkowane sprawdzenie, czy Twoja firma przetwarza dane osobowe zgodnie z przepisami i z własnymi procedurami oraz czy te procedury naprawdę działają w praktyce. Obejmuje dokumentację (rejestr czynności, klauzule, umowy powierzenia), procesy (obsługa żądań, zgłaszanie naruszeń) i zabezpieczenia techniczne (dostępy, kopie zapasowe, szyfrowanie). Kończy się raportem z listą niezgodności i planem naprawczym z terminami. Poniżej znajdziesz zakres audytu, jego przebieg krok po kroku, listę dowodów do przygotowania i wskazówki, jak utrzymać zgodność po audycie.
Czym jest audyt RODO i co pozwala ocenić
Urząd Ochrony Danych Osobowych opisuje plan i wyniki audytów jako narzędzie, które pomaga ocenić, czy obowiązki ochrony danych oraz środki techniczne i organizacyjne są zgodne z przepisami i politykami wewnętrznymi, a także czy zostały skutecznie wdrożone. To ważne rozróżnienie. Polityka ochrony danych zatwierdzona przez zarząd niczego jeszcze nie dowodzi, jeśli pracownicy działu sprzedaży wysyłają bazy klientów prywatną pocztą.
Audyt nie jest też karą ani polowaniem na winnych. W biuletynie UODO z 2024 roku audyt przedstawiono jako cykliczną weryfikację, która ma wspierać poprawę procesów i usuwanie niezgodności. Celem nie jest znalezienie jak największej liczby uchybień, tylko doprowadzenie przetwarzania do zgodności.
W praktyce audyt RODO daje firmie trzy rzeczy:
- Obraz stanu faktycznego: gdzie są dane, kto ma do nich dostęp, na jakiej podstawie są przetwarzane.
- Listę ryzyk i priorytetów: co naprawić od razu, a co może poczekać do następnego kwartału.
- Dowód należytej staranności: dokument, który pokazuje organowi nadzorczemu, klientom i partnerom, że zgodność jest monitorowana, a nie tylko zadeklarowana.
Podstawa prawna: dlaczego RODO wymaga sprawdzania zgodności
RODO nie zawiera artykułu „firma musi przeprowadzić audyt raz w roku”. Obowiązek kontroli wynika jednak z kilku przepisów czytanych razem. Najważniejsze z nich, według tekstu rozporządzenia w serwisie EUR-Lex, to:
| Przepis RODO | Czego dotyczy | Co to oznacza dla audytu |
|---|---|---|
| Art. 5 ust. 2 | Zasada rozliczalności | Administrator musi umieć wykazać przestrzeganie zasad przetwarzania |
| Art. 24 | Obowiązki administratora | Środki techniczne i organizacyjne muszą być przeglądane i w razie potrzeby uaktualniane |
| Art. 28 | Podmiot przetwarzający | Procesor musi udostępniać informacje o zgodności i umożliwiać audyty oraz inspekcje |
| Art. 32 | Bezpieczeństwo przetwarzania | Wymaga regularnego testowania, mierzenia i oceniania skuteczności zabezpieczeń |
| Art. 35 | Ocena skutków (DPIA) | Dla przetwarzania wysokiego ryzyka trzeba ocenić skutki i wracać do tej oceny |
| Art. 39 | Zadania IOD | Inspektor monitoruje przestrzeganie RODO, w tym audyty i szkolenia |
Z tego zestawienia wynika prosty wniosek: jeśli UODO zapyta, skąd wiesz, że Twoje zabezpieczenia działają, raport z audytu i plan naprawczy są najmocniejszą odpowiedzią.
Co sprawdza audyt zgodności z RODO
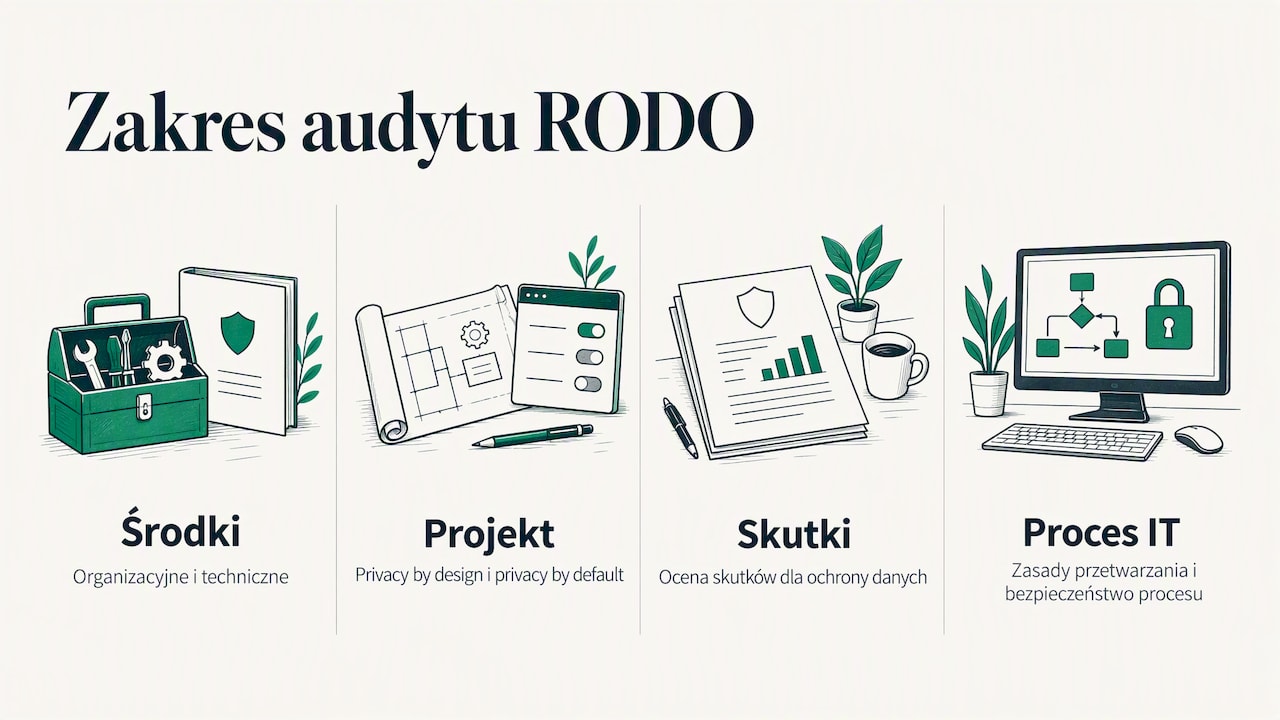
Zakres zależy od wielkości firmy i rodzaju danych, ale UODO wskazuje, że audyt powinien obejmować zarówno środki organizacyjne, jak i techniczne, w tym privacy by design i privacy by default, ocenę skutków dla ochrony danych, zasady przetwarzania w systemach IT oraz bezpieczeństwo samego procesu. Typowa lista obszarów wygląda tak.
Obszar organizacyjny i prawny
- Organizacja ochrony danych: kto odpowiada za RODO, czy wyznaczono IOD i czy ma realny dostęp do zarządu.
- Podstawy prawne przetwarzania: czy dla każdego celu jest wskazana przesłanka z art. 6 (i art. 9 dla danych szczególnych kategorii).
- Obowiązek informacyjny: wytyczne opublikowane na gov.pl wymieniają wśród punktów kontroli zgodność klauzul informacyjnych z RODO, aktualność upoważnień personelu oraz to, czy dokumentacja wewnętrzna jest wdrożona i zgodna z praktyką.
- Prawa osób: jak firma obsługuje żądania dostępu, sprostowania, usunięcia czy sprzeciwu i czy mieści się w terminach.
- Naruszenia: czy istnieje procedura, rejestr naruszeń i ścieżka zgłoszenia do UODO w ciągu 72 godzin, zgodnie z art. 33 RODO.
Podmioty przetwarzające
Dla wielu firm to najsłabszy punkt. Biuro rachunkowe, dostawca CRM, agencja marketingowa, firma kurierska: każdy z nich może przetwarzać Twoje dane. UODO przypomina, że administrator powinien weryfikować gwarancje zgodności swoich procesorów, a art. 28 ust. 3 lit. h zobowiązuje procesora do udostępniania informacji potwierdzających zgodność i umożliwienia audytów. Audyt sprawdza więc, czy umowy powierzenia istnieją, czy mają wymagane elementy i czy ktoś faktycznie z nich korzysta. Jeśli chcesz zobaczyć, jak wygląda kompletny dokument po stronie dostawcy SaaS, porównaj swoje umowy z naszą umową powierzenia przetwarzania danych.
Obszar techniczny
- kontrola dostępu do systemów IT, nadawanie i odbieranie uprawnień,
- szyfrowanie danych na nośnikach i w transmisji,
- kopie zapasowe i testy ich odtwarzania,
- zarządzanie incydentami bezpieczeństwa,
- rejestrowanie zdarzeń (logi) i ich przegląd.
Tu audyt RODO spotyka się z bezpieczeństwem informacji. Gdy chcesz sprawdzić, czy zabezpieczenia wytrzymują realny atak, a nie tylko dobrze wyglądają w dokumentacji, uzupełnieniem audytu są testy penetracyjne i badanie podatności.
Jak przebiega audyt RODO krok po kroku
Według przewodnika dla IOD wydawnictwa C.H. Beck audyt prowadzi się zwykle przez przegląd dokumentacji, analizę procesów, wywiady z personelem i testy kontrolne, często z użyciem list kontrolnych. W praktyce przebieg wygląda tak:
- Określ cel i zakres. Pełny audyt całej firmy, audyt jednego procesu (np. rekrutacji) czy audyt wybranego procesora? Od tego zależą czas i lista rozmówców.
- Zbierz dokumentację. Rejestr czynności, polityki, klauzule, umowy powierzenia, rejestr naruszeń, wyniki poprzednich audytów.
- Zmapuj procesy i przepływy danych. Skąd dane przychodzą, gdzie są przechowywane, komu są przekazywane, kiedy są usuwane.
- Przeprowadź wywiady. Rozmowy z osobami z HR, IT, sprzedaży, marketingu i obsługi klienta pokazują różnicę między procedurą a codziennością.
- Wykonaj testy. Sprawdź na próbce: czy były pracownik nadal ma konto, czy kopia zapasowa się odtwarza, czy formularz na stronie wyświetla aktualną klauzulę.
- Oceń ustalenia. Każdą obserwację porównaj z wymogiem prawnym lub polityką i oceń ryzyko dla osób, których dane dotyczą.
- Przygotuj raport i plan naprawczy. Z właścicielami działań i terminami.
Audytorzy posługują się zwykle arkuszami weryfikacyjnymi, listami pytań kontrolnych lub matrycami wymagań. Dzięki temu ocena jest powtarzalna, a kolejny audyt można porównać z poprzednim.
Kto powinien uczestniczyć w audycie
W audycie biorą udział trzy grupy osób:
- Inspektor ochrony danych jako audytor albo koordynator.
- Przedstawiciele kierownictwa, bo to zarząd zatwierdza budżet na działania naprawcze i odpowiada za zgodność.
- Właściciele procesów: IT, HR, sprzedaż, marketing, księgowość, czyli osoby, które na co dzień przetwarzają dane.
Audyt wewnętrzny czy zewnętrzny
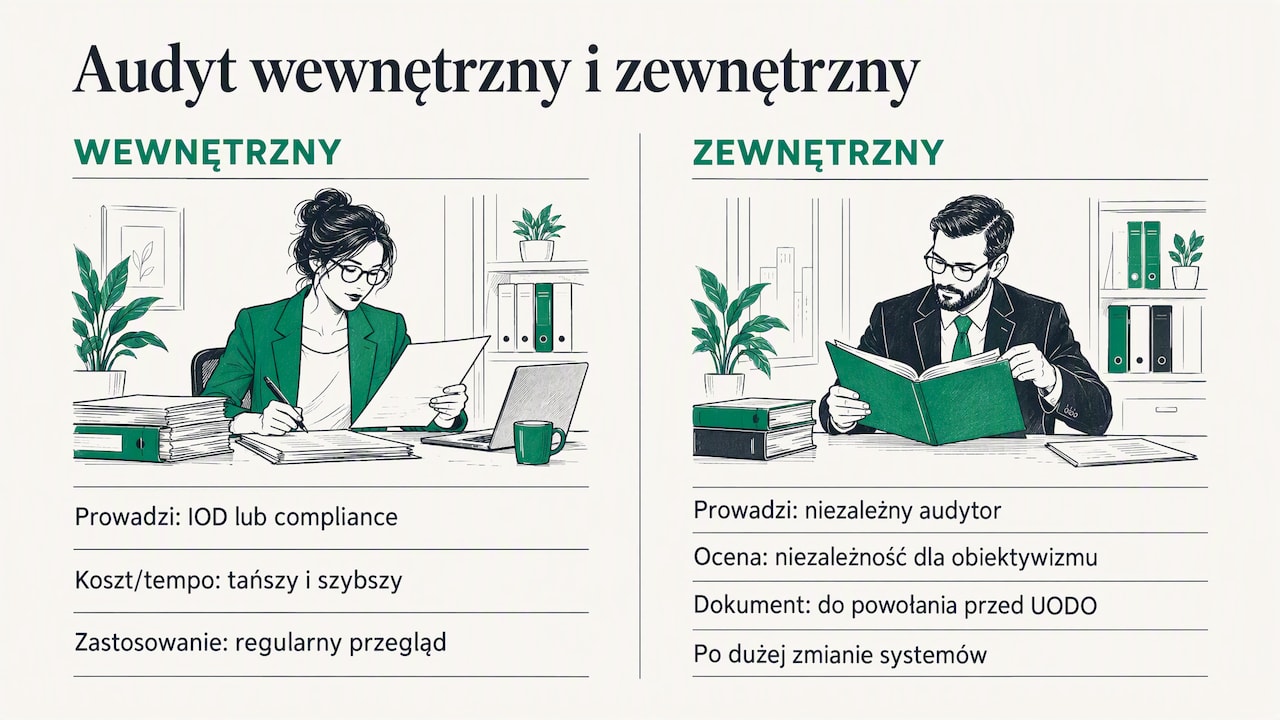
Audyt wewnętrzny prowadzi IOD lub zespół compliance. Jest tańszy, szybszy i dobrze sprawdza się jako regularny przegląd. Audyt zewnętrzny zleca się niezależnemu audytorowi. Niezależność jest kluczowa dla obiektywizmu oceny, dlatego, jak wskazuje przywołany przewodnik C.H. Beck, audyt zewnętrzny jest często rekomendowany jako dokument, na który firma może powołać się przed UODO. Rozsądny model dla większości organizacji to regularne przeglądy wewnętrzne i okresowe spojrzenie z zewnątrz, np. po dużej zmianie systemów lub przed wejściem na rynek wymagających klientów.
Dokumenty i dowody do przygotowania
RODO nie ustanawia jednego zamkniętego katalogu dokumentów, a zakres zależy od ryzyka i przedmiotu audytu. Ta lista pokrywa jednak większość przypadków:
| Kategoria | Co przygotować |
|---|---|
| Rejestry | Rejestr czynności przetwarzania, rejestr kategorii czynności (jeśli jesteś procesorem), rejestr naruszeń |
| Analizy | Mapa procesów i ról, analiza ryzyka, DPIA tam, gdzie jest wymagana |
| Polityki | Polityka ochrony danych, procedura obsługi żądań, procedura naruszeń, polityka retencji |
| Obowiązek informacyjny | Klauzule informacyjne, treści zgód i dowody ich zebrania |
| Procesorzy | Umowy powierzenia, dowody weryfikacji dostawców (ankiety, certyfikaty, raporty) |
| Personel | Upoważnienia, oświadczenia o poufności, potwierdzenia szkoleń |
| Zabezpieczenia | Przeglądy uprawnień, testy kopii zapasowych, konfiguracja szyfrowania, wyniki testów systemów |
| Historia | Raporty i plany działań z poprzednich audytów, korespondencja z UODO |
Jeśli Twoja firma ma już certyfikat ISO 27001 albo się do niego przygotowuje, sporą część dowodów z ostatnich trzech wierszy masz już w systemie zarządzania bezpieczeństwem informacji. Więcej o samej normie przeczytasz w opisie standardu ISO 27001.
Jak ocenić wyniki i napisać raport
Niezgodność to różnica między stanem zaobserwowanym a wymogiem prawnym lub wewnętrzną polityką. Nie każdy brak oznacza jednak ocenę negatywną: wytyczne na gov.pl podkreślają, że ocena zawsze powinna uwzględniać kontekst przetwarzania i wpływ na prawa i wolności osób. Brak daty na jednym upoważnieniu to coś innego niż otwarty dostęp do bazy klientów.
Dobry raport z audytu RODO zawiera:
- opis zakresu i metodologii,
- ocenę stanu zgodności dla każdego obszaru (zgodny, częściowo zgodny, niezgodny),
- opis każdej niezgodności z dowodem, na którym się opiera,
- ocenę ryzyka dla każdej niezgodności,
- rekomendacje działań naprawczych z harmonogramem i osobą odpowiedzialną.
Udokumentowanie audytu i jego wyników jest częścią rozliczalności z art. 5 ust. 2 RODO, o czym przypomina UODO w materiałach o zadaniach inspektora ochrony danych. Raport, który leży w szufladzie bez planu naprawczego, tej funkcji nie spełnia.
Co zrobić po audycie
Raport jest początkiem pracy. Po audycie:
- Ustal priorytety. Najpierw niezgodności wysokiego ryzyka: brak podstawy prawnej, brak umowy powierzenia z kluczowym dostawcą, niezabezpieczone dane szczególnych kategorii.
- Przypisz właścicieli i terminy. Każde działanie ma jedną osobę odpowiedzialną i datę.
- Wdróż zmiany. Aktualizacja dokumentacji, nowe zabezpieczenia, zmiana procesów, szkolenia personelu.
- Monitoruj postęp. Krótki przegląd co miesiąc lub co kwartał pokazuje, które punkty utknęły.
- Zbieraj dowody zamknięcia. Sam fakt, że „poprawiliśmy klauzulę”, nie wystarczy. Zapisz nową wersję, datę wdrożenia i miejsce publikacji.
Jak często powtarzać audyt RODO
Przepisy nie wskazują jednego okresu. UODO zaleca, by plan audytów dopasować do specyfiki administratora, oceny ryzyka i procesów oraz przewidzieć w nim tryb doraźny, który pozwala szybko zareagować np. na naruszenie ochrony danych. W praktyce wiele firm przyjmuje roczny cykl przeglądu całości i dodatkowy audyt, gdy:
- doszło do naruszenia ochrony danych,
- firma wdraża nowy system przetwarzający dane osobowe,
- zmienia się kluczowy dostawca lub model biznesowy,
- pojawiają się nowe przepisy lub wytyczne organu,
- firma przygotowuje się do audytu klienta lub certyfikacji.
Warto też pamiętać, że dla wielu firm RODO to nie jedyne wymagania. Firmy, które mogą podlegać przepisom o krajowym systemie cyberbezpieczeństwa wdrażającym NIS2, sprawdzą swój status w kwalifikatorze NIS2 i KSC, a wymagania częściowo pokrywają się z tym, co sprawdza audyt RODO.
Nasze zdanie: zgodność z RODO to proces, nie segregator
Najczęstszy problem, jaki widzimy, nie polega na braku dokumentów. Polega na tym, że dokumenty RODO żyją w jednym folderze, dowody do ISO 27001 w drugim, a odpowiedzi na ankiety bezpieczeństwa klientów w trzecim. Każdy audyt zaczyna się wtedy od tygodni szukania tych samych dowodów.
Przegląd uprawnień, test kopii zapasowej czy procedura zgłaszania incydentów to dowód jednocześnie dla art. 32 RODO, dla ISO 27001 i dla NIS2. Dlatego zbudowaliśmy Guardiso tak, by wymagania różnych standardów były ze sobą powiązane, a raz zebrany dowód można było wykorzystać ponownie. Sami przeszliśmy certyfikację ISO 27001 bez żadnej niezgodności i wiemy, ile czasu oszczędza porządek w dowodach.
Uważamy, że dobry audyt RODO powinien być krótki, bo większość pracy została wykonana wcześniej: rejestry są aktualne, zadania mają właścicieli, a dowody spływają z narzędzi, których firma i tak używa. Wtedy audyt potwierdza stan, zamiast go dopiero odkrywać.
redakcja
Przygotuj audyt RODO w Guardiso
Guardiso to platforma GRC, w której zarządzasz zgodnością z RODO razem z ISO 27001, NIS2, DORA i innymi standardami. Prowadzisz w niej audyty wewnętrzne, zarządzasz ryzykiem, przygotowujesz polityki na gotowych szablonach dostosowanych do polskich realiów prawnych i automatycznie zbierasz dowody z narzędzi takich jak Microsoft 365, GitHub czy AWS. Status zgodności możesz udostępnić audytorowi lub partnerowi biznesowemu bez wysyłania dziesiątek plików.
Plan Starter kosztuje 849 zł miesięcznie, Professional 2149 zł miesięcznie, a dla dużych organizacji przygotowujemy wycenę planu Enterprise. Szczegóły znajdziesz w cenniku Guardiso. Jeśli potrzebujesz eksperta, który poprowadzi program bezpieczeństwa, sprawdź usługę vCISO.
Najczęstsze pytania
Czy audyt RODO jest obowiązkowy?
RODO nie nakazuje wprost audytu w określonej formie ani terminie. Wymaga jednak, by administrator potrafił wykazać zgodność (art. 5 ust. 2) oraz regularnie testował i oceniał skuteczność zabezpieczeń (art. 32). Audyt jest najpraktyczniejszym sposobem spełnienia obu wymogów.
Kto może przeprowadzić audyt RODO?
Audyt wewnętrzny prowadzi zwykle inspektor ochrony danych lub zespół compliance. Audyt zewnętrzny wykonuje niezależny audytor, co daje obiektywną ocenę, na którą łatwiej powołać się przed UODO lub klientem. Wiele firm łączy oba podejścia.
Ile trwa audyt zgodności z RODO?
Zależy to od wielkości firmy, liczby procesów i stanu dokumentacji. Audyt pojedynczego procesu można zamknąć szybciej, pełny audyt średniej firmy trwa dłużej. Najwięcej czasu zajmuje zbieranie dowodów, dlatego aktualne rejestry i uporządkowane dowody wyraźnie go skracają.
Czym audyt RODO różni się od kontroli UODO?
Audyt to narzędzie firmy, które ma pomóc znaleźć i naprawić niezgodności. Kontrolę prowadzi organ nadzorczy i może się ona zakończyć decyzją administracyjną. Raport z audytu wraz z planem naprawczym pokazuje w trakcie kontroli, że firma monitoruje zgodność z należytą starannością.
Źródła
- UODO: zadania inspektora ochrony danych
- UODO: Biuletyn 01/2024
- UODO: obowiązki administratora i podmiotu przetwarzającego
- Gov.pl: wytyczne dotyczące ochrony danych osobowych
- EUR-Lex: rozporządzenie (UE) 2016/679 (RODO)
- C.H. Beck: Audyt ochrony danych osobowych w praktyce, spis treści
- C.H. Beck: Audyt ochrony danych osobowych w praktyce, fragment